




Vidéos
Découvrez toutes nos vidéos
Merci ! Votre soumission a bien été reçue !
Oups ! Une erreur est survenue lors de l'envoi du formulaire.


Filtres
Merci ! Votre soumission a bien été reçue !
Oups ! Une erreur est survenue lors de l'envoi du formulaire.

Affichage de 0 résultats
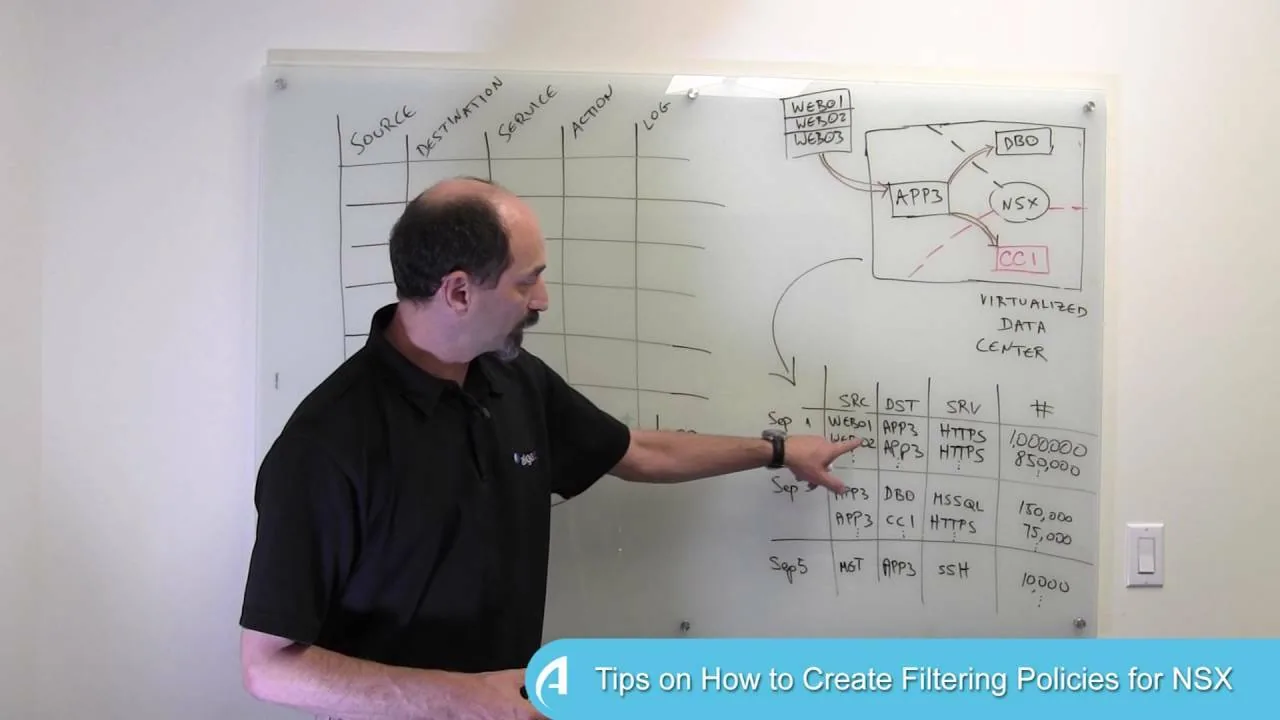


Leçon 2 : Conseils pour créer des politiques de filtrage pour NSX
Sécurité réseau pour VMware NSX : Leçon 2 Lors de la configuration d'un centre de données NSX, vous devez rédiger des politiques de filtrage pour tout trafic entrant, sortant ou circulant entre les différents serveurs du centre de données NSX. Dans cette leçon, le professeur Wool recommande un processus en plusieurs étapes pour aider les utilisateurs à rédiger des politiques sécurisées et efficaces pour le trafic Est-Ouest. Apprenez-en davantage sur AlgoSec sur http://www.algosec.com et lisez les articles de blog du professeur Wool sur https://www.algosec.com/blog
Regarder

Gestion de la connectivité des applications
Professeur Wool
Gestion de la connectivité
Gestion de la sécurité du cloud hybride
Segmentation réseau
Gestion des politiques de sécurité
Partenaires solutions
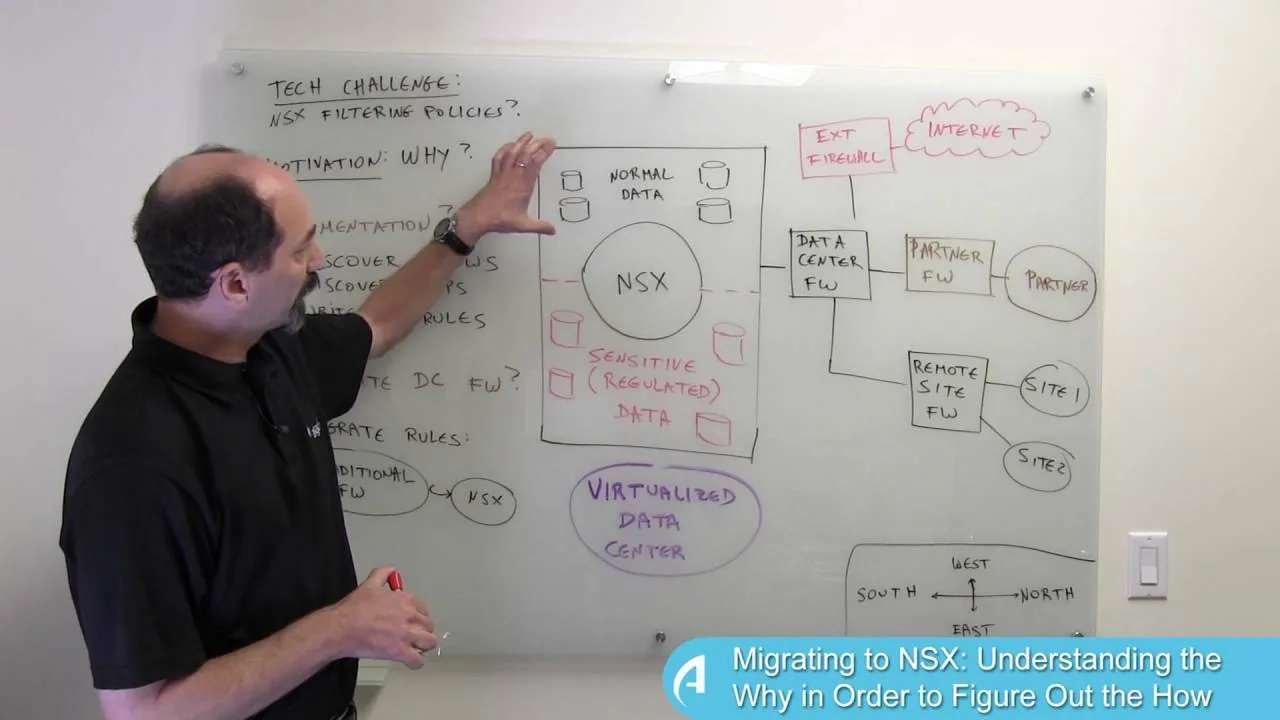
Leçon 1 : Migration vers NSX : comprendre le pourquoi pour définir le comment
NSX de VMware permet aux propriétaires de centres de données de sécuriser le trafic Est-Ouest grâce à des politiques de filtrage appliquées par l'infrastructure VMware. Cependant, migrer des technologies de filtrage traditionnelles vers VMware NSX peut s'avérer complexe. Dans cette leçon, le professeur expliquera pourquoi il est essentiel de comprendre les motivations d'une migration vers NSX afin de planifier et de mettre en œuvre efficacement le passage à la plateforme VMware NSX. Apprenez-en davantage sur AlgoSec sur http://www.algosec.com et lisez les articles de blog du professeur Wool sur https://www.algosec.com/blog
Regarder
Gestion de la connectivité des applications
Professeur Wool
Gestion de la connectivité
Gestion de la sécurité du cloud hybride
Segmentation réseau
Gestion des politiques de sécurité
Partenaires solutions
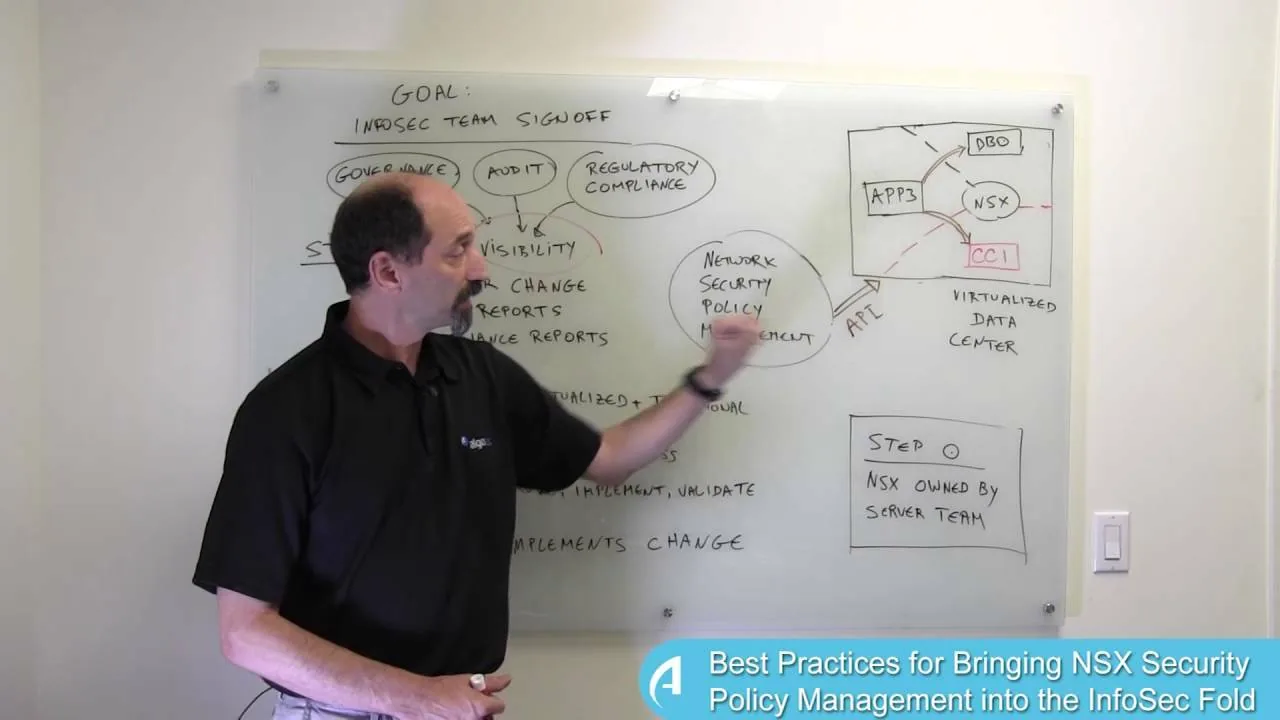
Leçon 3 : Bonnes pratiques pour intégrer la gestion des politiques de sécurité NSX au sein de l'équipe InfoSec
Sécurité réseau pour VMware NSX : Leçon 3 Une fois l'environnement NSX opérationnel, il doit être intégré au processus de gestion des changements de politique de sécurité réseau de l'organisation et soumis à ses exigences de gouvernance, d'audit et de conformité réglementaire. Dans cette leçon, le professeur Wool explique comment aborder la gestion des changements, l'audit et la conformité lorsque l'équipe de sécurité ne « possède » pas l'environnement virtuel.
Regarder
Gestion de la connectivité des applications
Professeur Wool
Audit et conformité
Gestion de la connectivité
Gestion de la sécurité du cloud hybride
Segmentation réseau
Gestion des politiques de sécurité
Partenaires solutions
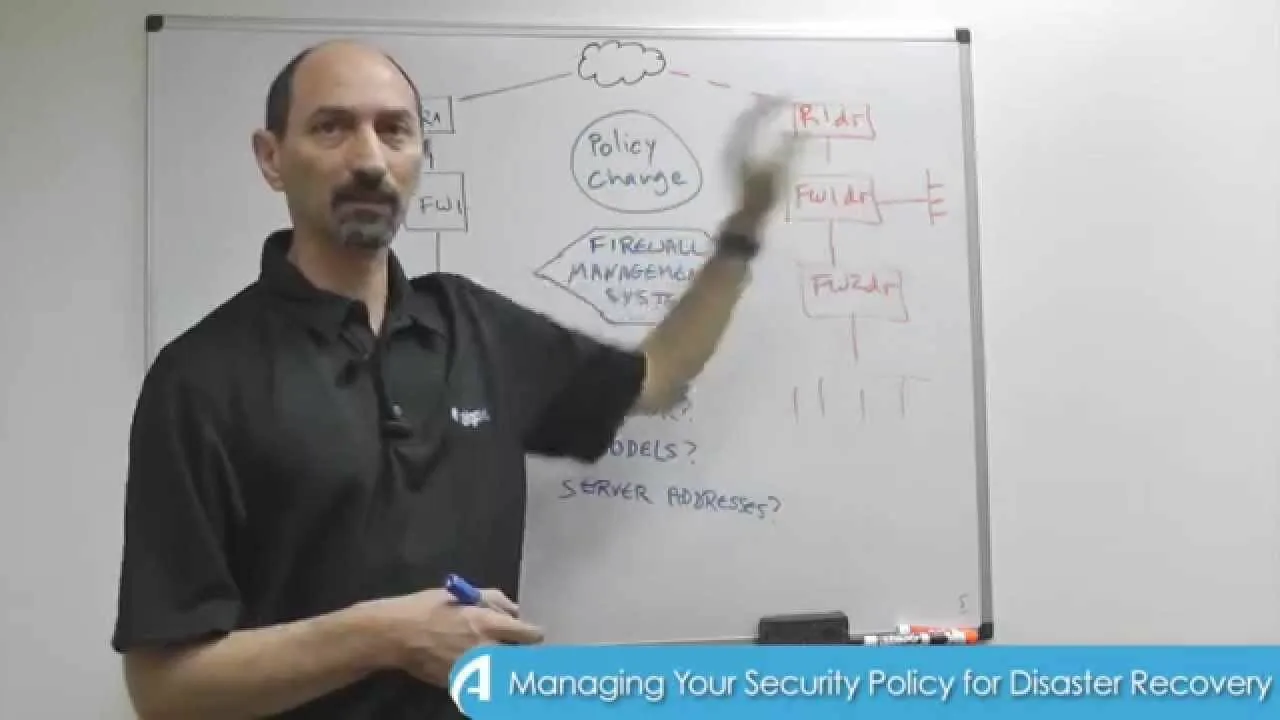
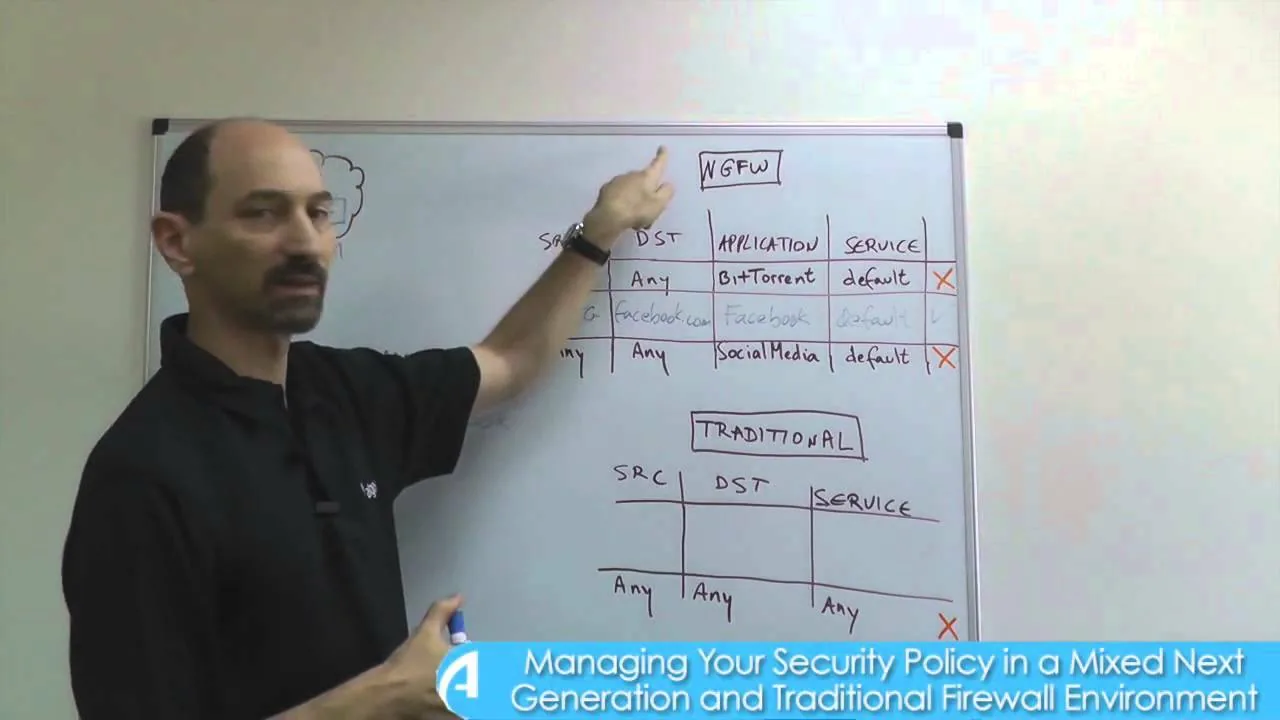
Leçon 4 : Utiliser les pare-feu de nouvelle génération pour la prévention des cybermenaces
Pare-feu de nouvelle génération : Leçon 4 Dans le cadre de l'approche par liste noire de la sécurité des applications, la plupart des fournisseurs de NGFW proposent désormais à leurs clients un service par abonnement qui fournit des mises à jour périodiques des définitions et des signatures de pare-feu pour un grand nombre d'applications, en particulier les malveillantes. Dans cette leçon, le professeur Wool examine les avantages et les inconvénients de cette offre pour la prévention des cybermenaces. Il aborde également les limites de ce service lorsque des applications développées en interne sont déployées dans l'entreprise et fournit une recommandation sur la manière de résoudre ce problème. Apprenez-en davantage sur AlgoSec sur http://www.algosec.com et lisez les articles de blog du professeur Wool sur https://www.algosec.com/blog
Regarder
Cyberattaques et réponse aux incidents
Gestion des changements de pare-feu
Professeur Wool
Sécurité réseau
Gestion des politiques de sécurité
Aucun résultat trouvé