





Errare humanum est



Nick Ellsmore es un profesional australiano de la ciberseguridad cuyas reflexiones sobre el futuro del sector son siempre muy reveladoras.
Sintiendo un profundo respeto por Nick, disfruté mucho escuchando su último pódcast «Episodio 79: Haciendo redundante el sector cibernético con Nick Ellsmore».
Como Nick abrió la puerta al debate sobre «todas las opiniones ligeramente controvertidas» que expuso en el pódcast, decidí abordar un par de puntos planteados por él. Por alguna misteriosa razón, estos puntos me tocaron una fibra sensible.
Comencemos.
Nick: En la industria de la ciberseguridad, pasamos mucho tiempo intentando que la gente nos escuchara y se tomara el problema en serio; bueno, ahora estamos empezando a conseguirlo.
¿Están las empresas respondiendo realmente porque logramos que nos escucharan?
Permítanme reformular la pregunta.
¿Están las empresas invirtiendo más en ciberseguridad realmente porque logramos que nos escucharan?
Mi lado más cínico me dice que no. Las empresas invierten más en ciberseguridad porque están perdiendo más dinero debido a los incidentes cibernéticos. No es la cantidad de incidentes, sino su impacto, lo que se está volviendo cada vez más devastador.
En los últimos diez años, ha habido muchos titulares de prensa que han hecho tambalearse incluso a empresas y organismos gubernamentales aparentemente inquebrantables. Pensemos en el ataque a Target en 2013, el robo al Banco de Bangladesh en 2016, la brecha de Equifax en 2017, el hackeo de SolarWinds en 2020... y la lista continúa.
Todos sabemos cómo Uber intentó sobornar a los atacantes para ocultar bajo la alfombra los datos robados de sus clientes. Pero ¿cuántas empresas han logrado hacer lo mismo sin ser descubiertas? ¿Cuántos incidentes cibernéticos nunca han salido a la luz?
Estos titulares no cesan. Cada uno de ellos supone otro golpe a la reputación, afecta a las opciones sobre acciones, provoca despidos, estresa a los equipos de relaciones públicas que intentan minimizar el problema y genera reacciones impulsivas para adquirir startups que venden soluciones milagrosas, entre otras cosas. Y ni siquiera estamos hablando de los resultados electorales alterados (un tema para otra discusión).
Cada uno de ellos tiene un coste considerable. Así que no es de extrañar que muchos genios se den cuenta ahora de que invertir en ciberseguridad puede, de hecho, mitigar esos riesgos.
No es nuestra perseverancia la que finalmente ha empezado a dar sus frutos. Es que sus bolsillos han empezado a sufrir.
Nick: Creo que es importante no perder de vista el hecho de que, en realidad, es algo negativo tener que gastar dinero en esto. Es decir, la razón por la que hacemos esto no es saludable... nadie se levanta por la mañana diciendo: "vaya, no veo la hora de poner mejores cerraduras en mis puertas".
No vendemos cerraduras. Vendemos una suscripción al gimnasio. Queremos que la gente haga algo ahora para evitar que ocurran cosas malas en el futuro. Es un concepto de higiene, seguros, prevención y chequeos de salud. La gente es libre de no seguir estos pasos y dirigir su negocio como siempre lo han hecho... hasta que los hackean, aparecen en la portada de los periódicos, se preguntan primero "¿por qué a mí?" y luego buscan a un chivo expiatorio.
Nick: Y por eso creo que debemos recordar que, en cierto sentido, nuestro trabajo consiste en crear la redundancia total de este sector. Es decir, si realmente hiciéramos bien nuestro trabajo, todos tendríamos que dedicarnos a otra cosa, porque la seguridad ya no sería un problema.
Eso no sucederá por dos razones principales.
- Émile Durkheim creía en una «sociedad de santos». Por desgracia, es una utopía. La codicia, el hambre, los celos y la pobreza son satélites eternos de la raza humana que alimentarán constantemente el crimen. Algunos son provocados por guerras; otros, por regímenes corruptos; otros, por sanciones; otros, por leyes imperfectas. Pero, al fin y al cabo, siempre habrá quienes tienen y quienes no tienen y, por lo tanto, una desigualdad fundamental. Y eso seguirá alimentando el delito.
- «Errare humanum est», Séneca. Errar es humano.
Debido a los errores humanos, siempre habrá vulnerabilidades en el código. Debido a la naturaleza humana (y como derivado de ella, las tensiones geopolíticas o religiosas, la dominación, la competencia, el nacionalismo, la lucha por los recursos), siempre habrá personas dispuestas y capaces de explotar esas vulnerabilidades.
Mezcla esos dos ingredientes y obtendrás la receta perfecta para el cibercrimen.
Multiplica eso por la incesante informatización, la automatización y la transformación digital, y obtendrás una superficie de ataque en constante crecimiento.
Por muy bien que hagamos nuestro trabajo, solo podemos controlar el cibercrimen y mantenerlo a raya, pero no podemos erradicarlo. Pensar que podríamos hacerlo sería utópico.
Otra consideración importante aquí son las limitaciones presupuestarias. Construir una seguridad adecuada nunca es divertido; es un proceso tedioso que consume dinero pero no produce resultados tangibles.
Imagine un proyecto con un presupuesto asignado B para crear un producto P con un conjunto de funciones F, en un plazo T. Con frecuencia, este tipo de proyectos carecen de financiación suficiente, lo que puede llevar a una mala elección de programadores, promesas excesivas y expectativas poco realistas.
Lo que acaba conduciendo a esto (un clásico, pero infalible):
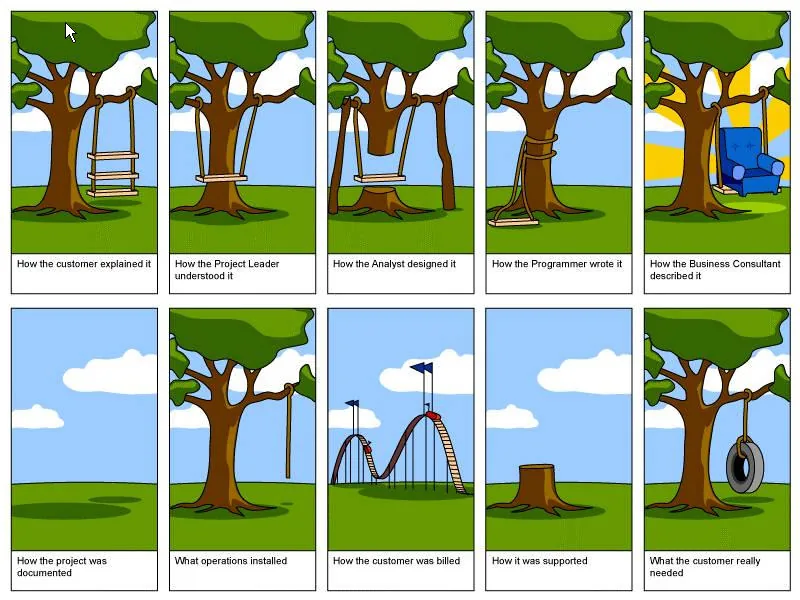
Si añadimos la ciberseguridad a este panorama, obtendremos un paso adicional que, aparentemente, complica todo aún más:
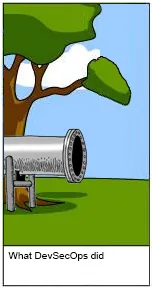
Los inversores del proyecto cuestionarán sin duda por qué era necesario ese paso extra. ¿Aporta alguna función nueva que nadie más tenga? ¿Ofrece una solución única a un problema antiguo? ¿Nada de eso? Entonces, ¿qué justifica tal complicación?
Planificar una ciberseguridad integrada suele percibirse como una táctica de miedo, incertidumbre y duda (FUD). Si no es algo tangible, ¿por qué lo necesitamos? Los clientes no lo verán. Nadie lo verá.
¿Historias de terror en la prensa? Bah, eso nunca nos pasará a nosotros.
En cierto modo, presupuestar fondos adicionales para ciberseguridad es anticapitalista por naturaleza. Aumenta el coste del producto y, por tanto, su precio, haciéndolo menos competitivo. Esto anula el propósito de externalizar el desarrollo del producto, haciendo que la subcontratación sea a menudo imposible.
Desde el punto de vista empresarial, incluir la "seguridad" en "DevOps" no tiene sentido.
Está bien. No es necesario.
... hasta que todo se va estrepitosamente al traste y volvemos al PASO 1. Entonces, tal vez, solo tal vez, el cliente dirá: «Si hubiéramos presupuestado ese paso adicional, quizá nos habría ido mejor».
Rony Moshkovich
Rony Moshkovich, director de producto de AlgoSec, cuenta con décadas de experiencia práctica en investigación e ingeniería en el sector de la seguridad informática. Su trayectoria incluye una amplia experiencia en gestión, con especial énfasis en la investigación y el desarrollo de software, lo que le permite orientar de forma única los requisitos empresariales y los servicios profesionales para soluciones destinadas a grandes empresas, pymes y consumidores.