





La convergence n'a pas échoué, c'est la conformité qui a échoué.


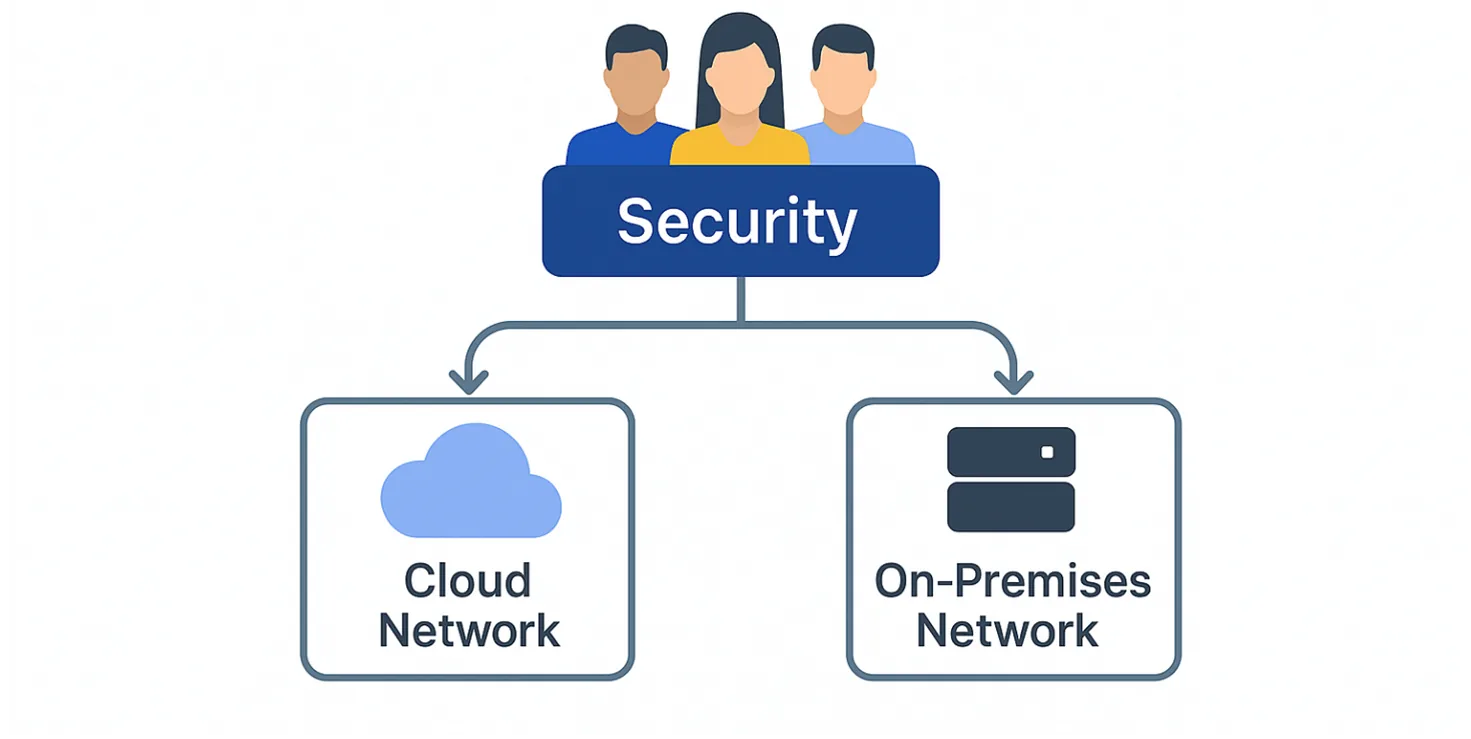
La convergence a été proclamée. Les organisations de sécurité ont fusionné leurs équipes, harmonisé leurs titres et dessiné de nouveaux organigrammes. Résultat : les équipes de sécurité sont désormais responsables des environnements réseau cloud et sur site.
Mais pour beaucoup de ces équipes, la conformité tourne au ralenti.
Les lignes hiérarchiques ont changé. Les responsabilités se sont accrues. Et la supervision ? Elle reste inégale. Les systèmes ? Toujours fragmentés. Quant à la capacité de démontrer une application cohérente des politiques dans des environnements hybrides — là où se joue la conformité — elle n'a jamais été aussi menacée.
Il ne s'agit pas d'un cas isolé, mais d'un problème structurel qui place discrètement chaque équipe convergée dans une impasse.
L'illusion du contrôle
Si la convergence était censée simplifier la conformité, la plupart des équipes n'ont pas reçu le mémo.
Les contrôles natifs du cloud ne se synchronisent pas avec les ensembles de règles sur site. Les déploiements d'applications vont plus vite que les audits qui les suivent. Les politiques dérivent. Les évaluations des risques stagnent. Et à l'approche du prochain audit, les équipes de sécurité doivent réconcilier les preuves a posteriori, en assemblant manuellement des journaux, des politiques et des captures d'écran provenant d'outils qui ne communiquent pas entre eux.
Résultat : une responsabilité sans visibilité. Une politique sans contexte. Une obligation sans contrôle.
La conformité au niveau applicatif, ou rien
La sécurité et la conformité sont souvent traitées comme des voies parallèles. Mais dans les environnements hybrides, elles constituent le même défi.
Plus votre réseau est distribué, plus votre application des règles est fragmentée, et plus il devient difficile de faire correspondre les contrôles aux risques réels pour l'entreprise. Ce qui compte, ce n'est pas de savoir si un port est ouvert, mais si l'application qui se trouve derrière doit être accessible depuis cette région, ce VPC ou cet utilisateur.
Cela nécessite du contexte. Et aujourd'hui, le contexte réside au niveau de la couche applicative.
C'est là qu'AlgoSec Horizon change la donne.
AlgoSec Horizon est la première plateforme conçue pour sécuriser la connectivité applicative sur les réseaux hybrides, avec une conformité intégrée dès la conception.
Horizon : une conformité qui sait ce qu'elle contrôle
Avec Horizon, la conformité n'est pas une option ajoutée. C'est le résultat d'une visibilité approfondie et d'une connaissance des politiques au niveau qui compte vraiment : l'application métier.
Nos clients utilisent Horizon pour :
- Découvrir et cartographier automatiquement chaque application métier, y compris le shadow IT et les flux non approuvés
- Simuler les changements de règles à l'avance, évitant ainsi les erreurs de déploiement qui compromettent la conformité
- Suivre et appliquer les politiques en contexte, avec une validation en temps réel par rapport aux cadres de conformité
- Générez des rapports prêts pour l'audit sur l'ensemble de vos réseaux hybrides sans avoir à compiler les données manuellement
C'est la conformité sans les allers-retours incessants. Et cela aide déjà les équipes convergentes à avancer plus vite, sans jamais perdre le contrôle.
La conformité ne peut pas être une réflexion après coup.
La convergence de la sécurité n'était pas une erreur. S'arrêter à la structure, en revanche, l'était.
Lorsque la conformité est négligée, le risque ne se limite pas à un échec d'audit : il s'agit d'un frein opérationnel. Des frictions dans les politiques. Des retards dans la livraison des applications. Des SLA non respectés. Car l'impact réel des lacunes en matière de conformité ne se trouve pas au sein du SOC, mais dans les résultats commerciaux qui stagnent parce que la sécurité n'a pas su suivre le rythme.
Horizon comble ce fossé.
Car dans un monde d'équipes convergentes et d'environnements hybrides, la sécurité doit fonctionner avec une visibilité totale, et la conformité doit s'adapter à la vitesse des applications.
Adel Osta Dadan
Adel Osta Dadan est un rédacteur de contenu accompli, doté d'une solide expérience en rédaction technique et en gestion de communauté. Fort de plusieurs années d'expérience, Adel a constamment démontré son expertise à rendre des concepts techniques complexes clairs et accessibles, ce qui fait de lui un atout précieux dans son domaine. Actuellement rédacteur chez AlgoSec, Adel joue un rôle clé dans la création de contenus informatifs et engageants qui aident l'organisation à communiquer efficacement ses solutions technologiques à un public élargi. Ses contributions ont non seulement renforcé la présence en ligne de l'entreprise, mais ont également apporté des éclairages précieux aux utilisateurs et aux clients. Tout au long de sa carrière, Adel a prouvé sa passion pour la technologie et sa capacité à faire le pont entre les experts techniques et le grand public. Ses écrits reflètent une compréhension approfondie des subtilités du secteur informatique, rendant les sujets les plus complexes compréhensibles par tous. Cette compétence fait de lui un élément essentiel des efforts d'AlgoSec pour éduquer et informer sa base d'utilisateurs.