





Un estudio sobre seguridad en la nube revela: más del 50% de los fallos del sistema son causados por errores humanos y una mala gestión


En los últimos años hemos sido testigos de un rápido aumento en el uso de aplicaciones SaaS en diversos sectores. Sin embargo, este crecimiento conlleva un desafío importante: gestionar la seguridad y evaluar el riesgo en la conectividad de las aplicaciones.
En este blog, exploraré las fascinantes conclusiones de un estudio reciente realizado por la Cloud Security Alliance (CSA). El estudio profundiza en las complejidades de gestionar la seguridad y evaluar el riesgo de la conectividad de las aplicaciones en el mundo, en rápida expansión, de las aplicaciones SaaS y los entornos en la nube. Con las respuestas de 1551 profesionales de TI y seguridad de organizaciones de todos los tamaños y de todos los rincones del mundo, este estudio ofrece información valiosa sobre los desafíos de la seguridad de las aplicaciones en entornos en la nube y la mejor manera de gestionarlos.
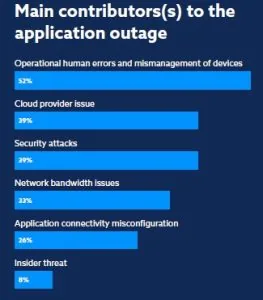
Conclusión n.º 1: el error humano es la principal causa de las interrupciones de las aplicaciones
Dado que más de la mitad de estas interrupciones están relacionadas con procesos manuales y con la creciente complejidad de los propios sistemas, las empresas están perdiendo productividad, ingresos e incluso reputación debido al tiempo de inactividad.
En muchos casos, la causa raíz de estas interrupciones se debe a errores de configuración, fallos de software o errores humanos durante las actividades de implementación o mantenimiento.
Para combatir estos problemas, la inversión en tecnologías de automatización y aprendizaje automático puede mitigar el riesgo de error humano y garantizar la fiabilidad y estabilidad de sus aplicaciones.
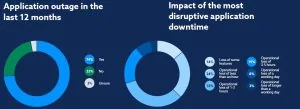
Conclusión n.º 2: el 75 % de las organizaciones experimentó interrupciones de aplicaciones de una hora o más.
El impacto financiero de las interrupciones ha sido significativo, con un coste estimado de 300 000 dólares o más por incidente. Estos costes incluyen la pérdida de productividad, ingresos y la posible pérdida de clientes.
Aunque el error humano es el principal factor que contribuye al tiempo de inactividad, las interrupciones suelen deberse a una combinación de factores adicionales, como fallos de hardware o software y ciberataques.
Son necesarios planes integrales de recuperación ante desastres, sistemas de copia de seguridad y herramientas de supervisión del rendimiento de las aplicaciones para minimizar las interrupciones y garantizar la continuidad del negocio.
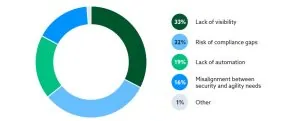
Dato clave n.º 3: la falta de visibilidad y de cumplimiento normativo son las principales limitaciones para implementar nuevas aplicaciones.
La visibilidad es esencial para entender cómo se utilizan las aplicaciones, dónde se implementan y cómo se integran con otros sistemas.
Por otro lado, las brechas de cumplimiento pueden plantear riesgos importantes, lo que da lugar a problemas como filtraciones de datos, multas normativas o daños a la reputación.
Para garantizar el éxito del despliegue de las aplicaciones, las organizaciones deben tener una visión clara de su entorno de aplicaciones y garantizar el cumplimiento de las normas y reglamentos pertinentes.
Dato clave n.º 4: la transición a la metodología DevOps ha impulsado el enfoque «shift-left», en el que la seguridad se integra en el proceso de desarrollo de aplicaciones.
Tradicionalmente, los equipos de seguridad de aplicaciones han sido responsables de proteger las aplicaciones en la nube pública. Sin embargo, los equipos de DevOps están cada vez más involucrados en la seguridad de las aplicaciones en la nube pública.
Los equipos de DevOps son ahora responsables de garantizar que las aplicaciones se diseñen teniendo en cuenta la seguridad, y colaboran con los equipos de seguridad de aplicaciones para asegurar que se implementen los controles necesarios.
Involucrar a los equipos de DevOps en el proceso de seguridad puede reducir el riesgo de brechas de seguridad y garantizar que la seguridad esté integrada en todo el ciclo de vida de la aplicación.
Dato clave n.º 5: las organizaciones se están enfocando en combatir el acceso no autorizado a las aplicaciones en la nube pública.
Las organizaciones pueden proteger sus aplicaciones implementando mecanismos de autenticación sólidos, controles de acceso y cifrado para proteger los datos confidenciales.
El uso del principio de menor privilegio puede limitar el acceso a las aplicaciones solo al personal autorizado. La infraestructura en la nube es segura y las vulnerabilidades se identifican y abordan periódicamente.
Las organizaciones deben revisar sus requisitos de seguridad, supervisar el entorno de las aplicaciones y actualizar periódicamente sus controles de seguridad para proteger sus datos y aplicaciones en la nube pública.
Conclusión n.º 6: un panorama tecnológico en rápida evolución ha creado brechas de habilidades y problemas de personal
Las habilidades especializadas no siempre están disponibles de inmediato dentro de las organizaciones, lo que puede provocar una escasez de personal cualificado. Esto puede sobrecargar a los equipos, derivando en agotamiento y un aumento en la rotación de personal.
La escasez de personal también puede generar silos de conocimiento, donde las habilidades y los conocimientos críticos se concentran en unos pocos individuos clave, dejando al resto del equipo vulnerable ante la falta de información.
Las organizaciones deben invertir en programas de formación y desarrollo para garantizar que sus equipos cuenten con las habilidades y los conocimientos necesarios para desempeñar sus funciones con éxito.
Las migraciones a la nube exitosas requieren un conocimiento integral de los controles de seguridad en la nube y de cómo se interconectan y colaboran con los sistemas de seguridad locales. Para lograrlo, las organizaciones necesitan una visibilidad completa tanto en entornos en la nube como locales, y deben automatizar los procesos de gestión de seguridad de red.
En resumen, el entorno de amenazas en rápida evolución exige nuevas formas de mejorar la seguridad. La detección proactiva de riesgos, las potentes capacidades de automatización y una mayor visibilidad en la nube y fuera de ella son solo algunas formas de fortalecer su postura de seguridad. AlgoSec puede hacer todo eso, y más, para ayudarle a anticiparse a las amenazas emergentes y proteger sus activos críticos. Mejor aún, nuestra solución es ideal para organizaciones que pueden carecer de experiencia y recursos internos, complementando las medidas de seguridad existentes y ayudándole a ir un paso por delante de los atacantes.
No se pierda todas las conclusiones y recomendaciones del estudio. Haga clic aquí para acceder a los resultados completos.
Malynnda Littky-Porath
Malynnda Littky-Porath es una profesional del marketing con amplia experiencia y pasión por los sectores de servicios financieros y ciberseguridad. A lo largo de su trayectoria, ha desarrollado un profundo conocimiento de estos complejos sectores y de los desafíos únicos que enfrentan. A través de su trabajo, se esfuerza por cerrar la brecha entre la jerga técnica y el consumidor cotidiano, haciendo que conceptos intrincados sean accesibles y permitiendo que las personas tomen decisiones informadas.