





Une étude sur la sécurité cloud révèle : plus de 50 % des pannes système sont causées par des erreurs humaines et une mauvaise gestion


Ces dernières années ont été marquées par une adoption fulgurante des applications SaaS dans tous les secteurs. Mais cette croissance s'accompagne d'un défi majeur : la gestion de la sécurité et l'évaluation des risques liés à la connectivité des applications.
Dans cet article, j'explore les conclusions fascinantes d'une étude récente menée par la Cloud Security Alliance (CSA). Cette étude se penche sur la complexité de la gestion de la sécurité et de l'évaluation des risques de connectivité dans l'univers en pleine expansion des applications SaaS et des environnements cloud. S'appuyant sur les réponses de 1 551 professionnels de l'informatique et de la sécurité issus d'organisations de toutes tailles et du monde entier, cette étude offre un éclairage précieux sur les défis de la sécurité applicative dans le cloud et sur les meilleures pratiques pour les relever.
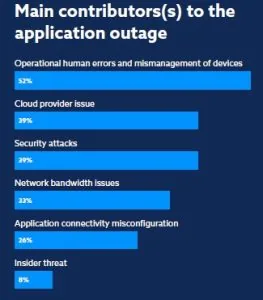
Insight n° 1 – L'erreur humaine est la première cause d'indisponibilité des applications
Alors que plus de la moitié de ces interruptions sont liées à des processus manuels et à la complexité croissante des systèmes, les entreprises perdent en productivité, en revenus et voient même leur réputation entachée par ces temps d'arrêt.
Dans bien des cas, la cause profonde de ces pannes est attribuée à des erreurs de configuration, à des bugs logiciels ou à des fautes humaines commises lors des déploiements ou des opérations de maintenance.
Pour contrer ces problèmes, investir dans l'automatisation et les technologies d'apprentissage automatique permet d'atténuer les risques d'erreur humaine et de garantir la fiabilité et la stabilité des applications.
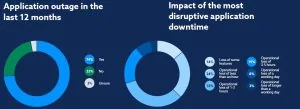
Insight n° 2 – 75 % des organisations ont subi des pannes d'applications d'une durée d'une heure ou plus.
L'impact financier de ces interruptions est considérable, avec un coût estimé à 300 000 dollars ou plus par incident. Ces coûts incluent les pertes de productivité, le manque à gagner et le risque de désabonnement des clients.
Bien que l'erreur humaine soit le principal facteur de temps d'arrêt, les pannes sont souvent causées par une combinaison d'autres facteurs, notamment des défaillances matérielles ou logicielles et des cyberattaques.
Des plans de reprise après sinistre complets, des systèmes de sauvegarde et des outils de surveillance des performances applicatives sont nécessaires pour minimiser les interruptions et assurer la continuité des activités.
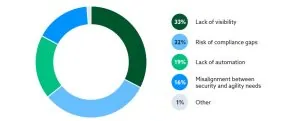
Constat n° 3 – Le manque de visibilité et de conformité constitue le principal obstacle au déploiement de nouvelles applications.
La visibilité est essentielle pour comprendre comment les applications sont utilisées, où elles sont déployées et comment elles s'intègrent aux autres systèmes.
Les lacunes en matière de conformité, quant à elles, peuvent engendrer des risques importants, entraînant des problèmes tels que des violations de données, des amendes réglementaires ou une atteinte à la réputation.
Pour réussir le déploiement de leurs applications, les organisations doivent avoir une vision claire de leur environnement applicatif et s'assurer du respect des normes et réglementations en vigueur.
Constat n° 4 – L'adoption de la méthodologie DevOps a entraîné un mouvement de « shift-left », où la sécurité est intégrée dès le processus de développement des applications.
Traditionnellement, les équipes de sécurité applicative étaient chargées de sécuriser les applications dans le cloud public. Cependant, les équipes DevOps sont de plus en plus impliquées dans la sécurité des applications dans le cloud public.
Les équipes DevOps sont désormais responsables de la conception sécurisée des applications et collaborent avec les équipes de sécurité applicative pour garantir la mise en place des contrôles nécessaires.
Impliquer les équipes DevOps dans le processus de sécurité permet de réduire le risque de failles de sécurité et d'intégrer la sécurité tout au long du cycle de vie de l'application.
Constat n° 5 – Les organisations ciblent les accès non autorisés aux applications dans le cloud public.
Les organisations peuvent protéger leurs applications en mettant en œuvre des mécanismes d'authentification robustes, des contrôles d'accès et le chiffrement des données sensibles.
L'application du principe du moindre privilège permet de limiter l'accès aux applications au seul personnel autorisé. L'infrastructure cloud doit être sécurisée et les vulnérabilités régulièrement identifiées et corrigées.
Les organisations doivent revoir leurs exigences de sécurité, surveiller l'environnement applicatif et mettre régulièrement à jour leurs contrôles de sécurité pour protéger leurs données et leurs applications dans le cloud public.
Insight n° 6 – L'évolution rapide du paysage technologique a créé des pénuries de compétences et des problèmes de recrutement
Les compétences spécialisées ne sont pas toujours facilement disponibles au sein des organisations, ce qui peut entraîner une pénurie de personnel qualifié. Cela peut surcharger les équipes, provoquant épuisement professionnel et rotation accrue du personnel.
Les pénuries de personnel peuvent également créer des silos de connaissances, où les compétences et le savoir essentiels sont concentrés entre quelques individus clés, laissant le reste de l'équipe vulnérable face aux lacunes en matière de connaissances.
Les organisations doivent investir dans des programmes de formation et de développement pour garantir que leurs équipes disposent des compétences et des connaissances nécessaires pour réussir dans leurs fonctions.
La réussite des migrations vers le cloud exige une connaissance approfondie des contrôles de sécurité cloud et de la manière dont ils s'interconnectent et collaborent avec les systèmes de sécurité sur site. Pour y parvenir, les organisations ont besoin d'une visibilité complète sur leurs environnements cloud et sur site, et doivent automatiser les processus de gestion de la sécurité réseau.
En résumé, l'évolution rapide du paysage des menaces exige de nouvelles méthodes pour renforcer la sécurité. La détection proactive des risques, de puissantes capacités d'automatisation et une visibilité accrue dans le cloud et au-delà ne sont que quelques moyens de renforcer votre posture de sécurité. AlgoSec peut accomplir tout cela, et bien plus encore, pour vous aider à anticiper les menaces émergentes et à protéger vos actifs critiques. Mieux encore, notre solution est idéale pour les organisations manquant d'expertise et de ressources internes, complétant les mesures de sécurité existantes pour vous permettre de garder une longueur d'avance sur les attaquants.
Ne manquez pas l'ensemble des enseignements et recommandations de l'étude. Cliquez ici pour accéder à l'intégralité des conclusions.
Malynnda Littky-Porath
Malynnda Littky-Porath est une professionnelle du marketing chevronnée, passionnée par les secteurs des services financiers et de la cybersécurité. Forte de plusieurs années d'expérience, elle a acquis une compréhension approfondie de ces domaines complexes et des défis uniques auxquels ils sont confrontés. À travers son travail, elle s'efforce de faire le pont entre le jargon technique et le grand public, rendant les concepts complexes accessibles et permettant à chacun de prendre des décisions éclairées.