





Lograr una gestión de seguridad centrada en las aplicaciones y basada en políticas para Cisco Nexus Dashboard Orchestrat


Jeremiah Cornelius, líder técnico de alianzas y socios en AlgoSec, analiza cómo los usuarios de Cisco Nexus Dashboard Orchestrator (NDO) pueden lograr una gestión de seguridad centrada en las aplicaciones y basada en políticas con AlgoSec.
A la vanguardia del centro de datos con AlgoSec y Cisco NDO
AlgoSec ASMS A32.6 es nuestra última versión que incorpora una importante integración tecnológica, desarrollada sobre la base de nuestra consolidada colaboración con Cisco; esto sitúa a nuestra alianza a la vanguardia del ciclo de innovación de Cisco gracias a la compatibilidad con Nexus Dashboard Orchestrator (NDO). NDO permite que Cisco ACI —y la gestión tradicional de redes de centros de datos— operen a escala en un contexto global, a través de centros de datos y regiones en la nube. La solución de AlgoSec con NDO amplía a este alcance global la potencia de nuestra automatización inteligente y las funciones de seguridad definida por software para ACI, incluidas la planificación, la gestión de cambios y la microsegmentación. Le animo a descubrir todo lo que AlgoSec ofrece para ACI a través de múltiples casos de uso, lo que facilita el funcionamiento en modo aplicación y la microsegmentación, y proporciona flujos de trabajo de operaciones de seguridad integrados. Además, a su sólida compatibilidad existente con ACI, AlgoSec añade ahora soporte para Shadow EPG e Inter-Site Contracts con NDO.
Cambiemos el mundo mediante la intención
Tuve mi primer contacto con Cisco Application Centric Infrastructure en 2014, en una conferencia Symantec Vision. El director sénior de producto y el líder de marketing técnico originales organizaban un debate sobre los nuevos resultados de su reciente adquisición de Insieme y estaban deseosos de incorporar nuevos socios con casos de seguridad y valor operativo añadido. En aquel momento, yo promocionaba el ecosistema de seguridad de otro proveedor de plataformas y debo admitir que no comprendí del todo los tremendos cambios que ACI estaba aportando a la seguridad para la conectividad empresarial. Cuesta creer que hayan pasado siete años desde entonces y que Cisco ACI haya generalizado las redes definidas por software, cambiando la forma en que los equipos de red se habían acostumbrado a gestionar sus redes y dispositivos desde al menos mediados de los 90.
Desde aquella presentación en 2014, ACI de Cisco cambió el panorama de las redes de centros de datos al introducir un enfoque basado en la intención, frente a los modelos de arquitectura anteriores centrados en la configuración. Esto abrió el camino para que los centros de datos empresariales aceleraran su movimiento para satisfacer sus necesidades de despliegues en la nube interna, nuevos modelos de aplicaciones DevOps y sin servidor, y la extensión de estos a nubes públicas para operaciones híbridas, todo ello dentro de una única tecnología de red que utiliza elementos de conmutación familiares. Dos nuevos artefactos definidos por software hacen esto posible en ACI: los grupos de puntos finales (EPG) y los contratos, reglas individuales que definen las características y el comportamiento de una conexión de red permitida.
ACI es genial, NDO es global
Ahí es donde realmente entra en juego NDO. A estas alturas, ya tenemos una infraestructura de red de centros de datos impulsada por ACI, con redundancia de gestión para la disponibilidad de las aplicaciones y la preservación de sus características de intención. Mediante el uso de una infraestructura basada en EPG y contratos, podemos llegar desde el móvil y el escritorio hasta el centro de datos y la nube. Esto significa que nuestra siguiente barrera es el intercambio de objetos basados en la intención y las operaciones de gestión, más allá de los confines de un único centro de datos. Queremos hacerlo sin tipos de agrupación que dependan del riesgo de disponibilidad de los controladores individuales y que alcancen otros límites de disponibilidad y supervisión.
En lugar de la duplicación de redes de centros de datos y seguridad, laboriosa y propensa a errores, en diferentes regiones y para diferentes zonas de operación en la nube, NDO introduce EPGs "extendidos" en la sombra y contratos entre sitios, para un tráfico seguro, centrado en las aplicaciones y basado en la intención, que es independiente de las topologías globales, dondequiera que sus usuarios y aplicaciones necesiten estar.
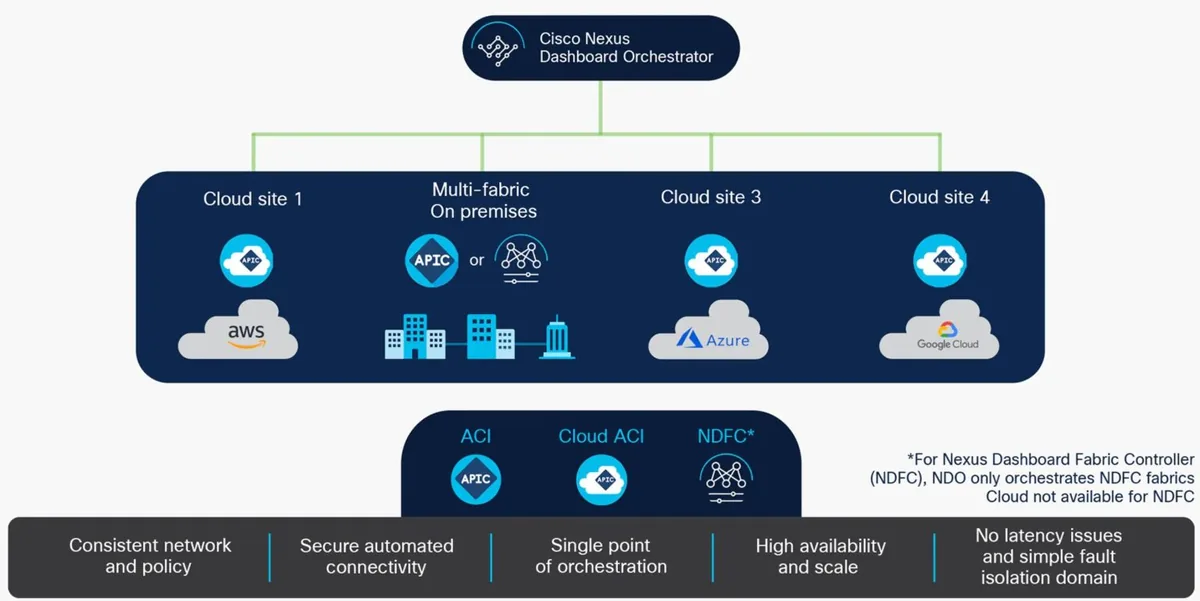
Topología de despliegue de NDO – Imagen: Cisco
Integración de NDO con AlgoSec: gestión de seguridad centrada en las aplicaciones y basada en políticas
Tras haber añadido la capacidad de NDO a la formidable plataforma compartida de AlgoSec y Cisco ACI, las operaciones de políticas regionales y globales pueden ejecutarse con confianza mediante automatización inteligente. AlgoSec permite planificar las operaciones del alcance de Cisco NDO de los tejidos conectados en modo centrado en las aplicaciones, desbloqueando los superpoderes de ACI para la microsegmentación. Esto permite un modelo compartido entre los equipos de red y seguridad para la confianza cero y la defensa en profundidad, con cambios de aplicaciones seguros, de alcance global y acelerados a la velocidad de la demanda empresarial, en cuestión de minutos, en lugar de días o semanas.
Gestión de cambios: Para la gestión de cambios en las políticas de seguridad, esto significa que las cargas de trabajo se pueden migrar de forma segura desde las instalaciones locales a la nube pública bajo un modelo de red y un marco de gestión de cambios únicos y uniformes, garantizando la coherencia en entornos multicloud e híbridos.
Visibilidad: Con una infraestructura de red ACI habilitada para NDO y ASMS de AlgoSec, es posible visualizar toda la conectividad con múltiples niveles de detalle en una red heterogénea y multicloud completa. Esto permite correlacionar directamente los riesgos de seguridad individuales con los activos afectados, así como comprender en su totalidad el impacto que los controles de seguridad tienen sobre la disponibilidad de las aplicaciones.
Riesgo y cumplimiento: En todos los fabrics conectados mediante NDO, es posible identificar riesgos tanto on-premise como a través de las redes en la nube ACI conectadas, incluidos los controles de seguridad adicionales de los proveedores cloud. La solución de AlgoSec convierte a NDO en un sistema autodocumentado, que ofrece informes detallados y un registro de auditoría de los cambios de seguridad en la red, vinculados a las solicitudes originales de negocio y de aplicaciones. De este modo, podrá generar informes de cumplimiento automatizados que respaldan una amplia gama de normativas internacionales, así como sus propias políticas personalizadas.
El camino por delante
Cisco NDO es una tecnología importante y AlgoSec está en los inicios de nuestra introducción de funciones; no obstante, estamos encantados y entusiasmados con nuestros primeros clientes. Según los primeros informes de nuestros socios de Cisco, surgirán necesidades de mayor automatización, que incluirían el envío "sin intervención" de cambios de políticas, confirmando los cambios de EPG en la sombra y contratos entre sitios al orquestador, como hacemos actualmente para Cisco ACI APIC. Los comentarios también determinarán la necesidad de manuales de estrategias y flujos de trabajo de automatización que sean más útiles en el contexto de NDO, y que podemos realizar con una política totalmente confirmable mediante Horizon Security Analyzer de ASMS.
¡Contáctenos!
Animo a cualquier persona interesada en NDO y en mejorar su madurez operativa en la operación alineada de red y seguridad a que hable con nosotros sobre nuestra solución conjunta. Trabajamos junto con los equipos de Cisco y los revendedores y estaremos encantados de compartir más información.
Jeremiah Cornelius
Jeremiah Cornelius es el líder técnico de alianzas y socios en AlgoSec, donde aporta liderazgo técnico en las relaciones de alianza con sus socios de red y seguridad. Es un profesional de la seguridad de la información desde 1995 y anteriormente fue arquitecto de seguridad y especialista en tecnología en líderes de la industria como Microsoft y VMware.