





Gestion de la sécurité axée sur les applications et pilotée par les politiques pour Cisco Nexus Dashboard Orchestrator


Jeremiah Cornelius, responsable technique des alliances et partenaires chez AlgoSec, explique comment les utilisateurs de Cisco Nexus Dashboard Orchestrator (NDO) peuvent bénéficier d'une gestion de la sécurité axée sur les applications et pilotée par les politiques avec AlgoSec.
À la pointe du centre de données avec AlgoSec et Cisco NDO
AlgoSec ASMS A32.6 est notre toute dernière version à intégrer une avancée technologique majeure, fruit de notre étroite collaboration avec Cisco — plaçant ce partenariat à la pointe du cycle d'innovation de Cisco grâce à la prise en charge de Nexus Dashboard Orchestrator (NDO). NDO permet à Cisco ACI – ainsi qu'à la gestion traditionnelle des réseaux de datacenters – d'évoluer à grande échelle à l'international, sur l'ensemble des datacenters et des régions cloud. La solution AlgoSec associée à NDO apporte toute la puissance de notre automatisation intelligente et de nos fonctionnalités de sécurité logicielle (software-defined) pour ACI, notamment la planification, la gestion des changements et la microsegmentation, à cette échelle globale. Je vous invite à découvrir ce qu'AlgoSec offre pour ACI à travers de multiples cas d'usage, en permettant une exploitation orientée applications et la microsegmentation, tout en assurant des flux d'opérations de sécurité intégrés. AlgoSec prend désormais en charge les Shadow EPG et les contrats inter-sites avec NDO, venant ainsi renforcer nos atouts historiques sur ACI.
Changeons le monde par l'intention
J'ai découvert l'infrastructure Cisco ACI (Application Centric Infrastructure) en 2014 lors d'une conférence Symantec Vision. Le responsable produit senior et le responsable marketing technique de l'époque présentaient les résultats de leur récente acquisition d'Insieme et cherchaient activement à intégrer de nouveaux partenaires autour de cas d'usage liés à la sécurité et à la valeur opérationnelle. À l'époque, je promouvais l'écosystème de sécurité d'un autre fournisseur de plateforme, et je dois admettre que je n'avais pas pleinement saisi les changements considérables qu'ACI apportait à la sécurité de la connectivité en entreprise. Il est difficile de croire que sept ans se sont écoulés et que Cisco ACI a démocratisé le réseau défini par logiciel (SDN), transformant la manière dont les équipes réseau géraient leurs infrastructures et leurs équipements depuis le milieu des années 90.
Depuis cette introduction en 2014, Cisco ACI a transformé le paysage du réseau de centre de données en introduisant une approche basée sur l'intention, remplaçant les modèles d'architecture centrés sur la configuration. Cela a ouvert la voie à une adoption accélérée par les centres de données d'entreprise pour répondre à leurs besoins en matière de déploiements cloud internes, de nouveaux modèles d'applications DevOps et serverless, ainsi que leur extension vers des clouds publics pour des opérations hybrides, le tout au sein d'une technologie réseau unique utilisant des éléments de commutation familiers. Deux nouveaux artefacts définis par logiciel rendent cela possible dans ACI : les groupes de points de terminaison (EPG) et les contrats, des règles individuelles qui définissent les caractéristiques et le comportement d'une connexion réseau autorisée.
ACI est excellent, NDO est mondial
C'est là que NDO entre en jeu. Nous disposons désormais d'une infrastructure réseau de centre de données pilotée par ACI, avec une redondance de gestion pour assurer la disponibilité des applications et préserver leurs caractéristiques d'intention. Grâce à une infrastructure basée sur les EPG et les contrats, nous pouvons étendre notre portée du mobile et du poste de travail jusqu'au centre de données et au cloud. Notre prochain défi est donc le partage des objets basés sur l'intention et des opérations de gestion au-delà des limites d'un seul centre de données. Nous voulons y parvenir sans dépendre de types de clusters liés aux risques de disponibilité des contrôleurs individuels, et sans nous heurter à d'autres limites de disponibilité et de supervision.
Au lieu de dupliquer les réseaux et la sécurité des centres de données de manière laborieuse et sujette aux erreurs dans différentes régions et zones d'exploitation cloud, NDO introduit des EPG « étendus » (shadow EPG) et des contrats inter-sites pour un trafic sécurisé, centré sur les applications et basé sur l'intention, agnostique vis-à-vis des topologies mondiales, où que se trouvent vos utilisateurs et vos applications.
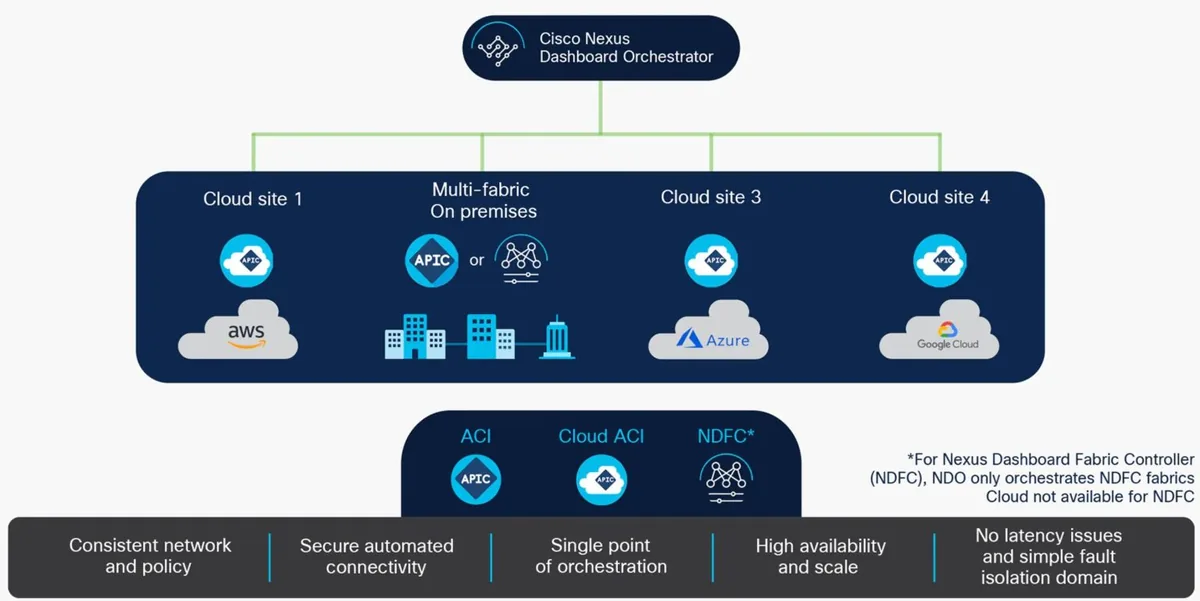
Topologie de déploiement NDO – Image : Cisco
Associer NDO et AlgoSec : une gestion de la sécurité axée sur les applications et pilotée par les politiques
En ajoutant les capacités de NDO à la puissante plateforme partagée d'AlgoSec et de Cisco ACI, les opérations de politique à l'échelle régionale et mondiale peuvent être exécutées en toute confiance grâce à l'automatisation intelligente. AlgoSec permet de planifier les opérations sur l'ensemble des fabrics connectées gérées par Cisco NDO en mode centré sur les applications, libérant ainsi tout le potentiel d'ACI pour la micro-segmentation. Cela permet aux équipes réseau et sécurité de partager un modèle commun pour le Zero Trust et la défense en profondeur, avec des changements d'applications sécurisés et accélérés à l'échelle mondiale, au rythme des besoins de l'entreprise, en quelques minutes plutôt qu'en jours ou en semaines.
Gestion des changements : En matière de gestion des changements de règles de sécurité, cela signifie que les charges de travail peuvent être migrées en toute sécurité d'environnements sur site vers le cloud public, sous un modèle réseau et un cadre de gestion des changements uniques et homogènes — garantissant ainsi une parfaite cohérence entre les différents clouds et environnements hybrides.
Visibilité : Grâce à une infrastructure réseau ACI compatible NDO et à l'ASMS d'AlgoSec, l'ensemble de la connectivité peut être visualisé à plusieurs niveaux de détail, sur l'ensemble d'un réseau multifournisseur et multicloud. Les risques de sécurité individuels peuvent ainsi être directement corrélés aux actifs touchés, offrant une compréhension approfondie de l'impact des contrôles de sécurité sur la disponibilité des applications.
Risque et conformité : Sur l'ensemble des fabrics connectées à NDO, il est possible d'identifier les risques tant sur site que sur les réseaux cloud ACI interconnectés, y compris les contrôles de sécurité supplémentaires des fournisseurs de cloud. La solution AlgoSec en fait un système autodocumenté pour NDO, avec des rapports détaillés et une piste d'audit des modifications de sécurité réseau, reliées aux demandes initiales des métiers et des applications. Vous pouvez ainsi générer des rapports de conformité automatisés, répondant à un large éventail de réglementations internationales ainsi qu'à vos propres politiques personnalisées.
La voie à suivre
Cisco NDO est une technologie majeure et, bien qu'AlgoSec n'en soit qu'aux premiers stades de l'intégration de ses fonctionnalités, nous sommes ravis et enthousiastes quant à l'accueil réservé par nos premiers clients. D'après les premiers retours de nos partenaires Cisco, des besoins en automatisation accrue émergeront, notamment pour le déploiement « zéro contact » des changements de politique, permettant de valider les modifications des Shadow EPG et des contrats inter-sites directement dans l'orchestrateur, comme nous le faisons déjà pour Cisco ACI APIC. Les retours nous aideront également à définir les playbooks et workflows d'automatisation les plus pertinents dans le contexte de NDO, que nous pourrons concrétiser avec une politique entièrement validable par Horizon Security Analyzer d'ASMS.
Contactez-nous !
J'encourage toute personne intéressée par NDO et par l'amélioration de sa maturité opérationnelle en matière de réseau et de sécurité à nous contacter pour découvrir notre solution conjointe. Nous travaillons en étroite collaboration avec les équipes et les revendeurs Cisco et serons heureux de vous en dire plus.
Jeremiah Cornelius
Jeremiah Cornelius est le responsable technique des alliances et partenaires chez AlgoSec, où il assure le leadership technique dans les relations avec leurs partenaires réseaux et sécurité. Professionnel de la sécurité de l'information depuis 1995, il a précédemment occupé des postes d'architecte sécurité et de spécialiste technologique au sein de leaders du secteur tels que Microsoft et VMware.