





La guía completa para realizar una auditoría de seguridad en AWS



El 90 % de las organizaciones utilizó un modelo operativo multinube para ayudar a alcanzar sus objetivos de negocio en una encuesta de 2022.
AWS (Amazon Web Services) es una de las plataformas de computación en la nube más grandes que utilizan las empresas hoy en día. Ofrece almacenamiento en la nube a través de almacenes de datos o lagos de datos, análisis de datos, aprendizaje automático, seguridad y más.
Dada la prevalencia de los entornos multinube, la seguridad en la nube es una preocupación importante. El 89% de los encuestados en el estudio mencionado anteriormente afirmó que la seguridad era un aspecto clave para el éxito en la nube.
Las auditorías de seguridad son esenciales para la seguridad de la red y el cumplimiento normativo. AWS no solo permite realizar auditorías, sino que las recomienda y proporciona varias herramientas para ayudar, como AWS Audit Manager.
En esta guía, compartimos las mejores prácticas para una auditoría de seguridad de AWS y una lista detallada paso a paso sobre cómo realizarla. También hemos explicado las seis áreas clave que se deben revisar.
Mejores prácticas para una auditoría de seguridad de AWS
Existen tres consideraciones clave para una auditoría de seguridad de AWS eficaz:
Prográmela correctamente
Debe realizar una auditoría de seguridad:
- De forma regular. Lleve a cabo los pasos descritos a continuación a intervalos regulares.
- Cuando se produzcan cambios en su organización, como nuevas contrataciones o despidos.
- Cuando cambie o elimine los servicios individuales de AWS que utiliza. Esto garantiza que haya eliminado los permisos innecesarios.
- Cuando añada o elimine software de su infraestructura de AWS.
- Cuando exista actividad sospechosa, como un inicio de sesión no autorizado.
Sea exhaustivo
Al realizar una auditoría de seguridad:
- Examine detalladamente cada aspecto de su configuración de seguridad, incluidos aquellos que se utilizan poco.
- No haga suposiciones. Utilice la lógica. Si algún aspecto de su configuración de seguridad no está claro, investigue por qué se estableció y qué propósito comercial cumple.
- Simplifique sus procesos de auditoría y gestión mediante plataformas unificadas de seguridad en la nube.
Aproveche el modelo de responsabilidad compartida
AWS emplea un modelo de responsabilidad compartida, el cual divide la responsabilidad de la seguridad de los servicios en la nube entre el cliente y el proveedor.
Un usuario o cliente de la nube es responsable de la seguridad de:
- Identidades digitales
- Acceso de los empleados a la nube
- Datos y objetos almacenados en AWS
- Cualquier aplicación e integración de terceros
AWS se encarga de la seguridad de:
- La infraestructura global en línea de AWS
- La seguridad física de sus instalaciones
- Configuraciones del hipervisor
- Servicios gestionados como el mantenimiento y las actualizaciones
- Evaluación del personal
Muchas responsabilidades son compartidas tanto por el cliente como por el proveedor, incluyendo:
- Cumplimiento de normativas externas
- Parches de seguridad
- Actualización de sistemas operativos y software
- Garantizar la seguridad de la red
- Gestión de riesgos
- Implementación de estrategias de continuidad del negocio y recuperación ante desastres
El modelo de responsabilidad compartida de AWS asume que AWS debe gestionar la seguridad de la nube. El cliente es responsable de la seguridad dentro de la nube.
Proceso paso a paso para una auditoría de seguridad de AWS
Una auditoría de seguridad de AWS es un proceso estructurado para analizar la seguridad de su cuenta de AWS. Le permite verificar las políticas de seguridad y las mejores prácticas, así como proteger a sus usuarios, roles y grupos. También garantiza que cumpla con cualquier normativa.
Puede seguir estos pasos para realizar una auditoría de seguridad de AWS:
Paso 1: Elija un objetivo y un estándar de auditoría
Establecer objetivos de alto nivel para su proceso de auditoría de seguridad en AWS proporcionará al equipo de auditoría metas claras hacia las cuales trabajar. Esto puede ayudarles a decidir su enfoque para la auditoría y a crear un programa de auditoría. Pueden definir los pasos que seguirán para cumplir con los objetivos.
Definir objetivos también es fundamental para evaluar la postura de seguridad actual de la organización. Puede acelerar este proceso utilizando una herramienta de gestión de la postura de seguridad en la nube (CSPM).
A continuación, defina un estándar de auditoría. Esto establece los criterios de evaluación para los diferentes sistemas y procesos de seguridad.
El equipo de auditoría puede utilizar el estándar de auditoría para analizar la eficiencia de los sistemas y procesos actuales e identificar cualquier riesgo. Los criterios de evaluación impulsan la coherencia en el análisis y la elaboración de informes.
Paso 2: Recopile y revise todos los activos
La gestión de su sistema AWS comienza por saber qué recursos utiliza su organización. Los activos de AWS pueden ser almacenes de datos, aplicaciones, instancias y los datos en sí.
La auditoría de sus activos de AWS incluye:
- Cree un inventario de activos: Recopile todos los activos y recursos que utiliza la organización. Puede inventariarlos mediante AWS Config, herramientas de terceros o scripts de CLI (interfaz de línea de comandos).
- Revise la configuración de los activos: Las organizaciones deben aplicar prácticas de gestión de configuración segura en todos los componentes de AWS. Los auditores pueden validar si estos estándares son adecuados para abordar las vulnerabilidades de seguridad conocidas.
- Evalúe los riesgos: Analice el impacto de cada activo en el perfil de riesgo de la organización e integre dichos activos en el programa global de evaluación de riesgos.
- Garantice la aplicación de parches: Verifique que los servicios de AWS estén incluidos en el proceso interno de gestión de parches.
Paso 3: Revise el acceso y la identidad
Revisar el acceso a las cuentas y a los activos en AWS es fundamental para prevenir ciberataques y filtraciones de datos. AWS Identity and Access Management (IAM) se utiliza para gestionar el control de acceso basado en roles, lo que determina qué usuarios pueden acceder a los recursos y realizar operaciones en ellos.
La auditoría de los controles de acceso incluye:
- Documente a los propietarios de las cuentas de AWS: Identifique y revise las cuentas principales de AWS, conocidas como cuentas raíz. La mayoría de los equipos modernos no utilizan cuentas raíz en absoluto, pero, de ser necesario, utilice varias de ellas.
- Implemente la autenticación multifactor (MFA): Aplique MFA en todas las cuentas de AWS de acuerdo con sus políticas de seguridad.
- Revise las cuentas de usuario de IAM: Utilice la consola de administración de AWS para identificar a todos los usuarios de IAM. Evalúe y ajuste los permisos y las políticas de cada cuenta, y elimine los usuarios antiguos.
- Revise los grupos de AWS: Los grupos de AWS son conjuntos de usuarios de IAM. Evalúe cada grupo junto con las políticas y permisos asignados, y elimine aquellos que ya no se utilicen.
- Examine los roles de IAM: Cree roles de IAM específicos para cada función. Evalúe cada rol y los recursos a los que tiene acceso, y elimine los que no se hayan utilizado durante 90 días o más.
- Defina métodos de monitorización: Configure mecanismos de monitorización para todas las cuentas y roles de IAM, y revíselos con regularidad.
- Aplique el principio de menor privilegio: El principio de menor privilegio (PoLP) garantiza que los usuarios solo accedan a lo indispensable para realizar su trabajo, evitando controles de acceso excesivamente permisivos y el uso indebido de los sistemas y los datos.
- Habilite registros de acceso: Utilice registros de acceso para monitorizar las solicitudes de entrada a los recursos y las modificaciones realizadas en ellos.
Paso 4: Analice los flujos de datos
Proteger todos los datos dentro del ecosistema de AWS es vital para que las organizaciones eviten fugas de información. Los auditores deben comprender el flujo de datos dentro de una organización. Esto incluye cómo se mueven los datos de un sistema a otro en AWS, dónde se almacenan y cómo están protegidos. Garantizar la protección de los datos incluye:
- Evalúe el flujo de datos: Supervise la entrada y salida de datos en cada recurso de AWS. Identifique las vulnerabilidades en los flujos de datos y aplique las medidas oportunas.
- Garantice el cifrado de datos: Verifique que todos los datos estén cifrados tanto en reposo como en tránsito.
- Revise los métodos de conexión: Compruebe los métodos de conexión a los diferentes sistemas de AWS. En función de sus cargas de trabajo, esto puede incluir la consola de AWS, S3, RDS (servicio de bases de datos relacionales) y otros recursos.
- Utilizar servicios de administración de claves: asegúrese de que los datos estén cifrados en reposo utilizando los servicios de administración de claves de AWS.
- Utilizar servicios de gestión multinube: dado que la mayoría de las organizaciones utilizan más de un sistema en la nube, el uso de software de CSPM multinube resulta esencial.
Paso 5: Revise los recursos públicos
Algunos elementos dentro del ecosistema de AWS están orientados al público de forma intencionada, como las aplicaciones o las API.
Otros se hacen públicos accidentalmente debido a una configuración incorrecta. Esto puede provocar la pérdida de datos, fugas de información y acceso no deseado a cuentas y servicios. Ejemplos comunes incluyen instantáneas de EBS, objetos de S3 y bases de datos.
Identificar estos recursos ayuda a remediar los riesgos mediante la actualización de los controles de acceso. La evaluación de los recursos públicos incluye:
- Identificación de todos los recursos públicos: elabore una lista de todos los recursos de acceso público. Esto incluye aplicaciones, bases de datos y otros servicios que puedan acceder a sus datos, activos y recursos de AWS.
- Realizar evaluaciones de vulnerabilidades: utilice herramientas automatizadas o técnicas manuales para identificar vulnerabilidades en sus recursos públicos. Priorice los riesgos y elabore un plan para abordarlos.
- Evaluar los controles de acceso: revise los controles de acceso de cada recurso público y actualícelos según sea necesario. Elimine el acceso no autorizado mediante controles de seguridad y herramientas como S3 Public Access Block y GuardDuty.
- Revisar el código de las aplicaciones: analice el código de todas las aplicaciones de acceso público en busca de vulnerabilidades que los atacantes puedan explotar. Realice pruebas para detectar riesgos comunes, como inyección SQL, secuencias de comandos en sitios cruzados (XSS) y desbordamientos de búfer.
Áreas clave de AWS a revisar en una auditoría de seguridad
Existen seis partes esenciales de un sistema AWS que los auditores deben evaluar para identificar riesgos y vulnerabilidades:
Gestión de identidad y acceso (IAM)
AWS IAM gestiona los usuarios y los controles de acceso dentro de la infraestructura de AWS. Puede auditar sus usuarios de IAM mediante:
- Enumerar todos los usuarios, grupos y roles de IAM.
- Elimine los usuarios antiguos o redundantes. Además, elimine a estos usuarios de los grupos.
- Elimine los grupos antiguos o redundantes.
- Elimine los roles de IAM que ya no estén en uso.
- Evalúe las políticas de confianza y acceso de cada rol.
- Revise las políticas asignadas a cada grupo al que pertenezca un usuario.
- Elimine las credenciales de seguridad antiguas o innecesarias.
- Elimine las credenciales de seguridad que puedan haber quedado expuestas.
- Rote periódicamente las claves de acceso a largo plazo.
- Evalúe las credenciales de seguridad para identificar cualquier filtración de contraseñas, correos electrónicos o datos.
Estas medidas evitan el acceso no autorizado a su sistema AWS y a sus datos.
Virtual Private Cloud (VPC)
Amazon Virtual Private Cloud (VPC) permite a las organizaciones implementar servicios de AWS en su propia red virtual.
Proteja su VPC mediante:
- La comprobación de vulnerabilidades en todas las direcciones IP, puertas de enlace y puntos de enlace.
- Creación de grupos de seguridad para controlar el tráfico entrante y saliente hacia los recursos dentro de su VPC.
- El uso de tablas de rutas para verificar hacia dónde se dirige el tráfico de red de cada subred.
- El aprovechamiento de la duplicación de tráfico para copiar todo el tráfico de las interfaces de red. Estos datos se envían a sus aplicaciones de seguridad y supervisión.
- El uso de registros de flujo de VPC para capturar información sobre todo el tráfico IP que entra y sale de las interfaces de red.
- Supervise, actualice y evalúe periódicamente todos los elementos anteriores.
Elastic Compute Cloud (EC2)
Amazon Elastic Compute Cloud (EC2) permite a las organizaciones desarrollar e implementar aplicaciones en la nube de AWS. Los usuarios pueden crear entornos informáticos virtuales, conocidos como instancias, para ejecutarlos como servidores.
Puede proteger sus instancias de Amazon EC2 mediante:
- Revise los pares de claves para asegurarse de que la información de inicio de sesión sea segura y que solo los usuarios autorizados puedan acceder a la clave privada.
- Elimine todas las instancias EC2 redundantes.
- Cree un grupo de seguridad para cada instancia EC2. Defina reglas para el tráfico entrante y saliente de cada instancia. Revise los grupos de seguridad periódicamente.
- Elimine los grupos de seguridad que no se utilicen.
- Utilice direcciones IP elásticas para enmascarar los fallos de las instancias y permitir un remapeo instantáneo.
- Para una mayor seguridad, utilice VPC para implementar sus instancias.
Almacenamiento (S3)
Amazon S3, o Simple Storage Service, es una plataforma de almacenamiento de objetos nativa de la nube. Permite a los usuarios almacenar y gestionar grandes cantidades de datos dentro de recursos llamados buckets.
La auditoría de S3 implica:
- Analizar los controles de acceso de IAM
- Evaluar los controles de acceso proporcionados mediante listas de control de acceso (ACL) y autenticación de cadena de consulta
- Reevaluar las políticas de bucket para garantizar permisos de objeto adecuados
- Comprobar los registros de auditoría de S3 para identificar cualquier anomalía
- Evaluar las configuraciones de seguridad de S3, como el bloqueo de acceso público, la propiedad de objetos y PrivateLink.
- Utilice Amazon Macie para recibir alertas cuando los buckets de S3 sean públicamente accesibles, no estén cifrados o estén replicados.
Aplicaciones móviles
Las aplicaciones móviles dentro de su entorno AWS deben ser auditadas. Las organizaciones pueden hacerlo mediante:
- Revisar las aplicaciones móviles para asegurarse de que ninguna contenga claves de acceso.
- Utilice MFA para todas las aplicaciones móviles.
- Compruebe y elimine todas las credenciales permanentes de las aplicaciones. Utilice credenciales temporales para poder cambiar las claves de seguridad con frecuencia.
- Habilite múltiples métodos de inicio de sesión utilizando proveedores como Google, Amazon y Facebook.
Detección de amenazas y respuesta ante incidentes
La infraestructura en la nube de AWS debe incluir mecanismos para detectar y reaccionar ante incidentes de seguridad. Para ello, las organizaciones y los auditores pueden:
- Crear registros de auditoría habilitando AWS CloudTrail, almacenando y accediendo a los registros en S3, registros de CloudWatch, registros de WAF y registros de flujo de VPC.
- Utilizar los registros de auditoría para realizar un seguimiento de las rutas de evaluación y detectar cualquier desviación o evento notable
- Revisar las políticas y procedimientos de registro y supervisión
- Asegurarse de que todos los servicios de AWS, incluidas las instancias EC2, estén supervisados y registrados
- Instalar mecanismos de registro para centralizar los registros en un servidor y en los formatos adecuados
- Implementar un plan dinámico de respuesta ante incidentes para los servicios de AWS. Incluya políticas para mitigar los incidentes de ciberseguridad y ayudar en la recuperación de datos.
- Incluya AWS en su Plan de Continuidad del Negocio (BCP) para mejorar la recuperación ante desastres. Establezca políticas relacionadas con la preparación, elementos de gestión de crisis y más.
Principales herramientas para una auditoría de AWS
Puede utilizar cualquier cantidad de opciones y herramientas de seguridad de AWS al realizar su auditoría.
Sin embargo, una plataforma de protección de aplicaciones nativas de la nube (CNAPP) como Prevasio es la herramienta ideal para una auditoría de AWS. Combina las características de múltiples soluciones de seguridad en la nube y automatiza la gestión de la seguridad.
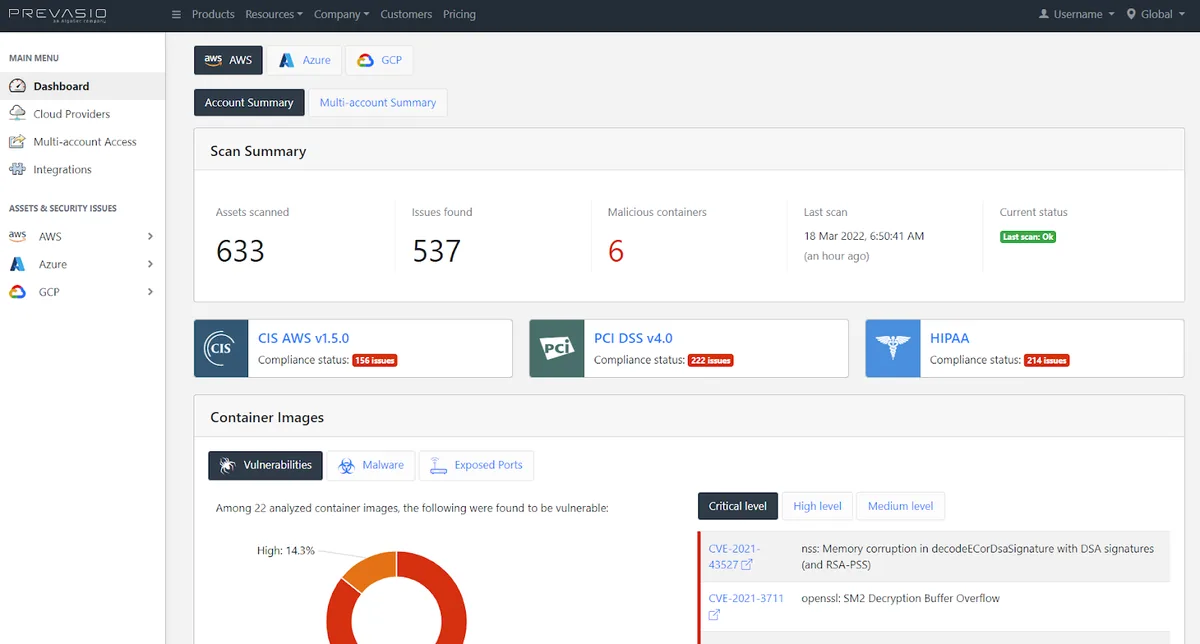
Prevasio aumenta la eficiencia al permitir una gestión de configuración de seguridad en la nube rápida, segura y sin agentes. Es compatible con Amazon AWS, Microsoft Azure y Google Cloud. Todos los problemas de seguridad en estos proveedores se muestran en un único panel.
También puede realizar una auditoría manual integral de AWS utilizando múltiples herramientas de AWS:
- Gestión de identidades y accesos: AWS IAM y AWS IAM Access Analyzer
- Protección de datos: AWS Macie y AWS Secrets Manager
- Detección y monitorización: AWS Security Hub, Amazon GuardDuty, AWS Config, AWS CloudTrail, AWS CloudWatch
- Protección de la infraestructura: AWS Web Application Firewall, AWS Shield
Una auditoría manual de diferentes elementos de AWS puede llevar mucho tiempo. Los auditores deben hacer malabarismos con múltiples herramientas y recopilar información de varios informes.
Una plataforma dinámica como Prevasio acelera este proceso. Escanea todos los elementos dentro de sus sistemas AWS en minutos y muestra instantáneamente cualquier amenaza en el panel.
Conclusión sobre las auditorías de seguridad de AWS
Las auditorías de seguridad son esenciales para las empresas que utilizan infraestructuras de AWS. Mantener la seguridad y el cumplimiento de la red mediante una auditoría evita filtraciones de datos, previene ciberataques y protege activos valiosos.
Se puede llevar a cabo una auditoría manual mediante herramientas de AWS para garantizar la seguridad. No obstante, una auditoría de todos los sistemas y procesos de AWS mediante Prevasio es más exhaustiva y fiable. Le ayuda a identificar amenazas con mayor rapidez y optimiza la gestión de la seguridad de su entorno en la nube.
Rony Moshkovich
Rony Moshkovich, director de producto de AlgoSec, cuenta con décadas de experiencia práctica en investigación e ingeniería en el sector de la seguridad informática. Su trayectoria incluye una amplia experiencia en gestión, con especial énfasis en la investigación y el desarrollo de software, lo que le permite orientar de forma única los requisitos empresariales y los servicios profesionales para soluciones destinadas a grandes empresas, pymes y consumidores.