





Le guide complet pour réaliser un audit de sécurité AWS



Selon une étude de 2022, 90 % des entreprises utilisent un modèle opérationnel multicloud pour atteindre leurs objectifs stratégiques.
AWS (Amazon Web Services) figure parmi les plus grandes plateformes de cloud computing utilisées par les entreprises aujourd'hui. Elle propose du stockage cloud via des entrepôts ou des lacs de données, ainsi que des outils d'analyse de données, d'apprentissage automatique, de sécurité, et bien plus encore.
Compte tenu de la prévalence des environnements multi-cloud, la sécurité du cloud est une préoccupation majeure. 89 % des personnes interrogées dans l'enquête ci-dessus ont déclaré que la sécurité était un aspect clé de la réussite dans le cloud.
Les audits de sécurité sont essentiels pour la sécurité réseau et la conformité. AWS non seulement autorise les audits, mais les recommande et fournit plusieurs outils pour les faciliter, comme AWS Audit Manager.
Dans ce guide, nous partageons les meilleures pratiques pour réaliser un audit de sécurité AWS, ainsi qu'une liste détaillée étape par étape de la marche à suivre. Nous avons également expliqué les six domaines clés à examiner.
Meilleures pratiques pour un audit de sécurité AWS
Il existe trois considérations essentielles pour un audit de sécurité AWS efficace :
Choisir le bon moment
Vous devriez effectuer un audit de sécurité :
- De manière régulière. Appliquez les étapes décrites ci-dessous à intervalles réguliers.
- Lors de changements au sein de votre organisation, tels que des embauches ou des licenciements.
- Lorsque vous modifiez ou supprimez les services AWS que vous utilisez. Cela garantit que vous avez bien supprimé les autorisations inutiles.
- Lorsque vous ajoutez ou supprimez des logiciels de votre infrastructure AWS.
- En cas d'activité suspecte, comme une connexion non autorisée.
Être exhaustif
Lors de la réalisation d'un audit de sécurité :
- Examinez en détail chaque aspect de votre configuration de sécurité, y compris ceux qui sont rarement utilisés.
- Ne faites aucune supposition. Utilisez la logique. Si un aspect de votre configuration de sécurité n'est pas clair, cherchez à savoir pourquoi il a été mis en place et quel est son objectif métier.
- Simplifiez vos processus d'audit et de gestion en vous appuyant sur des plateformes unifiées de sécurité cloud.
Tirer parti du modèle de responsabilité partagée
AWS applique un modèle de responsabilité partagée, qui répartit la sécurité des services cloud entre le client et le fournisseur.
Un utilisateur ou un client du cloud est responsable de la sécurité des éléments suivants :
- Identités numériques
- Accès des employés au cloud
- Données et objets stockés dans AWS
- Applications et intégrations tierces
AWS gère la sécurité de :
- L'infrastructure mondiale en ligne d'AWS
- La sécurité physique de ses installations
- Configurations de l'hyperviseur
- Services gérés tels que la maintenance et les mises à niveau
- Vérification des antécédents du personnel
De nombreuses responsabilités sont partagées entre le client et le fournisseur, notamment :
- Conformité aux réglementations externes
- Correctifs de sécurité
- Mise à jour des systèmes d'exploitation et des logiciels
- Assurer la sécurité du réseau
- Gestion des risques
- Mise en œuvre de stratégies de continuité d'activité et de reprise après sinistre
Le modèle de responsabilité partagée d'AWS suppose qu'AWS doit gérer la sécurité du cloud. Le client est responsable de la sécurité dans le cloud.
Processus étape par étape pour un audit de sécurité AWS
Un audit de sécurité AWS est un processus structuré permettant d'analyser la sécurité de votre compte AWS. Il vous permet de vérifier les politiques de sécurité et les meilleures pratiques, et de sécuriser vos utilisateurs, rôles et groupes. Il garantit également votre conformité aux réglementations en vigueur.
Vous pouvez suivre ces étapes pour effectuer un audit de sécurité AWS :
Étape 1 : Choisir un objectif et une norme d'audit
Définir des objectifs de haut niveau pour votre processus d'audit de sécurité AWS permettra à l'équipe d'audit de travailler avec des buts clairs. Cela peut les aider à déterminer leur approche de l'audit et à créer un programme d'audit. Ils pourront ainsi définir les étapes à suivre pour atteindre ces objectifs.
La définition d'objectifs est également essentielle pour évaluer la posture de sécurité actuelle de l'entreprise. Vous pouvez accélérer ce processus à l'aide d'un outil CSPM (Cloud Security Posture Management).
Ensuite, définissez une norme d'audit. Celle-ci établit les critères d'évaluation pour les différents systèmes et processus de sécurité.
L'équipe d'audit peut utiliser la norme d'audit pour analyser l'efficacité des systèmes et processus actuels et identifier les risques éventuels. Les critères d'évaluation favorisent une analyse et un reporting cohérents.
Étape 2 : Collecter et examiner tous les actifs
La gestion de votre système AWS commence par la connaissance des ressources utilisées par votre organisation. Les actifs AWS peuvent être des magasins de données, des applications, des instances et les données elles-mêmes.
L'audit de vos actifs AWS comprend :
- Établir l'inventaire des actifs : Répertoriez l'ensemble des actifs et des ressources utilisés par l'entreprise. Vous pouvez collecter vos actifs à l'aide d'AWS Config, d'outils tiers ou de scripts en ligne de commande (CLI).
- Examiner la configuration des actifs : Les entreprises doivent appliquer des pratiques de gestion des configurations sécurisées pour tous les composants AWS. Les auditeurs peuvent alors vérifier si ces normes sont à même de remédier aux vulnérabilités connues.
- Évaluer les risques : Analysez l'impact de chaque actif sur le profil de risque de l'entreprise. Intégrez l'ensemble des actifs au programme global d'évaluation des risques.
- Assurer l'application des correctifs : Vérifiez que les services AWS sont bien intégrés au processus interne de gestion des correctifs.
Étape 3 : Examiner les accès et les identités
Le contrôle des accès aux comptes et aux actifs dans AWS est essentiel pour prévenir les cyberattaques et les violations de données. La solution Identity and Access Management (IAM) d'AWS permet de gérer le contrôle d'accès basé sur les rôles. Cela permet de déterminer quels utilisateurs peuvent accéder aux ressources et exécuter des opérations sur celles-ci.
L'audit des contrôles d'accès comprend :
- Documenter les propriétaires de comptes AWS : Répertoriez et examinez les comptes AWS principaux, appelés comptes racine. La plupart des équipes modernes n'utilisent plus du tout de compte racine ; toutefois, si cela s'avère nécessaire, utilisez plusieurs comptes racine.
- Mettre en place l'authentification multifacteur (MFA) : Déployez la MFA sur l'ensemble des comptes AWS, conformément à vos politiques de sécurité.
- Examiner les comptes utilisateurs IAM : Utilisez AWS Management Console pour identifier tous les utilisateurs IAM. Évaluez et modifiez les autorisations ainsi que les stratégies pour chaque compte. Supprimez les utilisateurs obsolètes.
- Examiner les groupes AWS : Les groupes AWS rassemblent des utilisateurs IAM. Évaluez chaque groupe ainsi que les autorisations et stratégies qui lui sont associées. Supprimez les groupes obsolètes.
- Vérifier les rôles IAM : Créez des rôles IAM spécifiques à chaque fonction. Évaluez chaque rôle et les ressources auxquelles il a accès. Supprimez les rôles qui n'ont pas été utilisés depuis 90 jours ou plus.
- Définir des méthodes de surveillance : Mettez en place des méthodes de surveillance pour tous les comptes et rôles IAM. Révisez régulièrement ces dispositifs.
- Appliquer le principe du moindre privilège : Le principe du moindre privilège (PoLP) garantit que les utilisateurs n'accèdent qu'aux seules ressources indispensables à l'accomplissement de leur tâche. Il évite les autorisations d'accès excessives ainsi que l'utilisation abusive des systèmes et des données.
- Mettre en œuvre des journaux d'accès : Utilisez les journaux d'accès pour suivre les demandes d'accès aux ressources ainsi que les modifications apportées à celles-ci.
Étape 4 : Analyser les flux de données
La protection de toutes les données au sein de l'écosystème AWS est essentielle pour permettre aux organisations d'éviter les fuites de données. Les auditeurs doivent comprendre le flux de données au sein d'une organisation. Cela inclut la manière dont les données circulent d'un système à un autre dans AWS, l'endroit où elles sont stockées et la manière dont elles sont protégées. Garantir la protection des données implique :
- Évaluer les flux de données : Vérifiez les modalités d'entrée et de sortie des données pour chaque ressource AWS. Repérez les éventuelles vulnérabilités dans les flux de données et corrigez-les.
- Garantir le chiffrement des données : Assurez-vous que toutes les données sont chiffrées, au repos comme en transit.
- Vérifier les modes de connexion : Contrôlez les modes de connexion aux différents systèmes AWS. Selon vos charges de travail, cela peut concerner AWS Console, S3, RDS (service de base de données relationnelle), etc.
- Utiliser des services de gestion des clés : Assurez-vous que les données sont chiffrées au repos à l'aide des services de gestion des clés d'AWS.
- Utiliser des services de gestion multi-cloud : La plupart des organisations utilisant plusieurs environnements cloud, le recours à un logiciel CSPM multi-cloud est essentiel.
Étape 5 : Examiner les ressources publiques
Certains éléments de l'écosystème AWS sont intentionnellement exposés au public, comme les applications ou les API.
D'autres sont rendus publics accidentellement en raison d'une mauvaise configuration. Cela peut entraîner une perte de données, des fuites de données et un accès non intentionnel aux comptes et aux services. Les exemples courants incluent les instantanés EBS, les objets S3 et les bases de données.
L'identification de ces ressources aide à corriger les risques en mettant à jour les contrôles d'accès. L'évaluation des ressources publiques comprend :
- Identifier toutes les ressources publiques : Répertoriez toutes les ressources accessibles publiquement. Cela comprend les applications, les bases de données et les autres services pouvant accéder à vos données, actifs et ressources AWS.
- Réaliser des évaluations de vulnérabilité : Utilisez des outils automatisés ou des techniques manuelles pour identifier les vulnérabilités de vos ressources publiques. Hiérarchisez les risques et élaborez un plan pour y remédier.
- Évaluer les contrôles d'accès : Passez en revue les contrôles d'accès de chaque ressource publique et mettez-les à jour si nécessaire. Supprimez les accès non autorisés à l'aide de contrôles et d'outils de sécurité tels que S3 Public Access Block et GuardDuty.
- Examiner le code des applications : Vérifiez le code de toutes les applications exposées publiquement afin de détecter d'éventuelles vulnérabilités exploitables par des attaquants. Effectuez des tests pour les risques courants tels que les injections SQL, les failles XSS (cross-site scripting) et les dépassements de mémoire tampon.
Domaines AWS clés à examiner lors d'un audit de sécurité
Il existe six parties essentielles d'un système AWS que les auditeurs doivent évaluer pour identifier les risques et les vulnérabilités :
Gestion des identités et des accès (IAM)
AWS IAM gère les utilisateurs et les contrôles d'accès au sein de l'infrastructure AWS. Vous pouvez auditer vos utilisateurs IAM en :
- Listant tous les utilisateurs, groupes et rôles IAM.
- Supprimez les utilisateurs anciens ou redondants. Supprimez également ces utilisateurs des groupes.
- Supprimez les groupes redondants ou obsolètes.
- Supprimez les rôles IAM qui ne sont plus utilisés.
- Évaluez les politiques de confiance et d'accès de chaque rôle.
- Examinez les politiques attribuées à chaque groupe dont un utilisateur est membre.
- Supprimez les identifiants de sécurité anciens ou inutiles.
- Supprimez les identifiants de sécurité qui pourraient avoir été exposés.
- Renouvelez régulièrement les clés d'accès à long terme.
- Évaluez les identifiants de sécurité pour identifier toute fuite de mot de passe, d'e-mail ou de données.
Ces mesures empêchent tout accès non autorisé à votre système AWS et à ses données.
Virtual Private Cloud (VPC)
Amazon Virtual Private Cloud (VPC) permet aux organisations de déployer des services AWS sur leur propre réseau virtuel.
Sécurisez votre VPC en :
- Vérifiant les vulnérabilités de toutes les adresses IP, passerelles et points de terminaison.
- Créer des groupes de sécurité afin de contrôler le trafic entrant et sortant vers les ressources au sein de votre VPC.
- Utilisant des tables de routage pour vérifier la destination du trafic réseau de chaque sous-réseau.
- Exploitant la mise en miroir du trafic pour copier tout le trafic des interfaces réseau. Ces données sont envoyées à vos applications de sécurité et de surveillance.
- Utilisant les journaux de flux VPC pour capturer des informations sur tout le trafic IP entrant et sortant des interfaces réseau.
- Surveillez, mettez à jour et évaluez régulièrement tous les éléments ci-dessus.
Elastic Compute Cloud (EC2)
Amazon Elastic Compute Cloud (EC2) permet aux organisations de développer et de déployer des applications dans le cloud AWS. Les utilisateurs peuvent créer des environnements informatiques virtuels, appelés instances, pour les lancer en tant que serveurs.
Vous pouvez sécuriser vos instances Amazon EC2 en :
- Examinant les paires de clés pour garantir que les informations de connexion sont sécurisées et que seuls les utilisateurs autorisés peuvent accéder à la clé privée.
- Éliminant toutes les instances EC2 redondantes.
- Créant un groupe de sécurité pour chaque instance EC2. Définissez des règles pour le trafic entrant et sortant pour chaque instance. Examinez régulièrement les groupes de sécurité.
- Éliminant les groupes de sécurité inutilisés.
- Utilisant des adresses IP élastiques pour masquer les défaillances d'instance et permettre un remappage instantané.
- Pour une sécurité accrue, utilisez des VPC pour déployer vos instances.
Stockage (S3)
Amazon S3, ou Simple Storage Service, est une plateforme de stockage d'objets native dans le cloud. Elle permet aux utilisateurs de stocker et de gérer de grandes quantités de données au sein de ressources appelées buckets.
L'audit de S3 implique :
- L'analyse des contrôles d'accès IAM
- L'évaluation des contrôles d'accès fournis via les listes de contrôle d'accès (ACL) et l'authentification par chaîne de requête
- La réévaluation des politiques de bucket pour garantir des autorisations d'objet adéquates
- La vérification des journaux d'audit S3 pour identifier toute anomalie
- L'évaluation des configurations de sécurité S3 telles que le blocage de l'accès public, la propriété des objets et PrivateLink.
- L'utilisation d'Amazon Macie pour recevoir des alertes lorsque des buckets S3 sont accessibles publiquement, non chiffrés ou répliqués.
Applications mobiles
Les applications mobiles au sein de votre environnement AWS doivent être auditées. Les organisations peuvent y parvenir en :
- Examinant les applications mobiles pour s'assurer qu'aucune d'entre elles ne contient de clés d'accès.
- Utilisant l'authentification multifacteur (MFA) pour toutes les applications mobiles.
- Recherchez et supprimez toutes les informations d'identification permanentes des applications. Utilisez des informations d'identification temporaires afin de pouvoir modifier fréquemment vos clés de sécurité.
- Activez plusieurs méthodes de connexion en utilisant des fournisseurs tels que Google, Amazon et Facebook.
Détection des menaces et réponse aux incidents
L'infrastructure cloud AWS doit inclure des mécanismes permettant de détecter les incidents de sécurité et d'y réagir. Pour ce faire, les organisations et les auditeurs peuvent :
- Créer des journaux d'audit en activant AWS CloudTrail, en stockant et en accédant aux journaux dans S3, aux journaux CloudWatch, aux journaux WAF et aux journaux de flux VPC.
- Utiliser les journaux d'audit pour suivre les pistes d'évaluation et détecter toute anomalie ou événement notable
- Examiner les politiques et procédures de journalisation et de surveillance
- S'assurer que tous les services AWS, y compris les instances EC2, sont surveillés et journalisés
- Installer des mécanismes de journalisation pour centraliser les journaux sur un serveur unique et dans des formats appropriés
- Mettre en œuvre un plan de réponse aux incidents dynamique pour les services AWS. Inclure des politiques visant à atténuer les incidents de cybersécurité et à faciliter la récupération des données.
- Inclure AWS dans votre plan de continuité d'activité (PCA) pour améliorer la reprise après sinistre. Définir des politiques relatives à la préparation, aux éléments de gestion de crise, et plus encore.
Meilleurs outils pour un audit AWS
Vous pouvez utiliser un grand nombre d'options et d'outils de sécurité AWS lors de la réalisation de votre audit.
Cependant, une plateforme de protection des applications natives du cloud (CNAPP) comme Prevasio constitue l'outil idéal pour un audit AWS. Elle combine les fonctionnalités de multiples solutions de sécurité cloud et automatise la gestion de la sécurité.
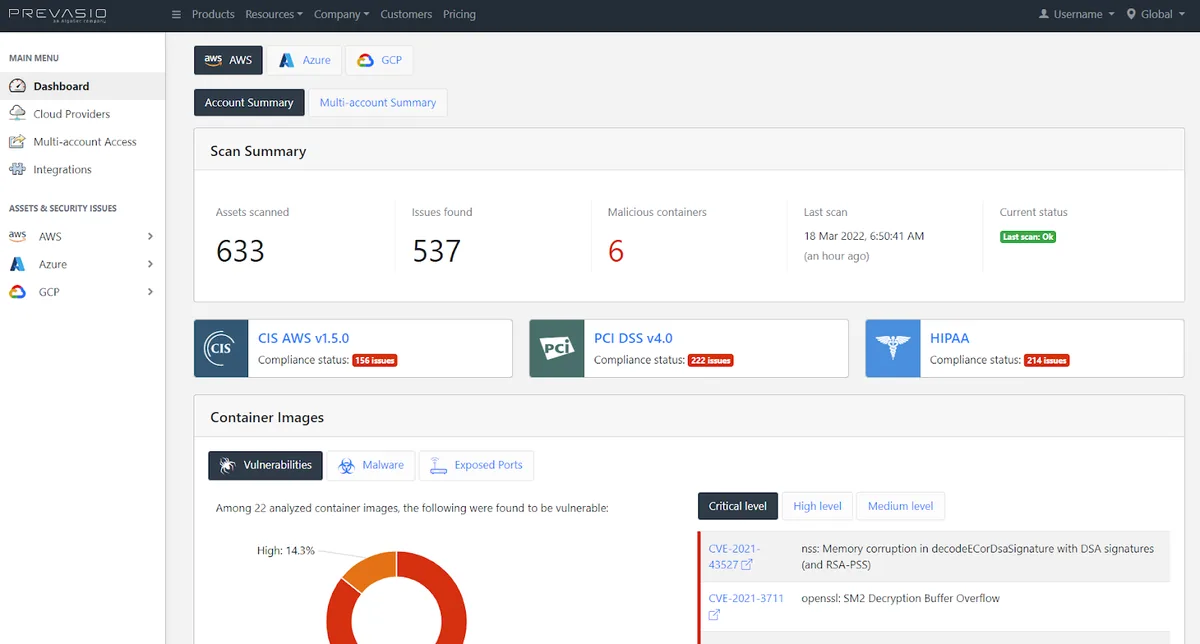
Prevasio améliore l'efficacité en permettant une gestion rapide et sécurisée de la configuration de sécurité cloud sans agent. Il prend en charge Amazon AWS, Microsoft Azure et Google Cloud. Tous les problèmes de sécurité rencontrés chez ces fournisseurs sont affichés sur un tableau de bord unique.
Vous pouvez également effectuer un audit AWS manuel complet en utilisant plusieurs outils AWS :
- Gestion des identités et des accès : AWS IAM et AWS IAM Access Analyzer
- Protection des données : AWS Macie et AWS Secrets Manager
- Détection et surveillance : AWS Security Hub, Amazon GuardDuty, AWS Config, AWS CloudTrail, AWS CloudWatch
- Protection des infrastructures : AWS Web Application Firewall, AWS Shield
Un audit manuel des différents éléments AWS peut s'avérer fastidieux. Les auditeurs doivent jongler avec plusieurs outils et recueillir des informations à partir de divers rapports.
Une plateforme dynamique comme Prevasio accélère ce processus. Elle analyse tous les éléments de vos systèmes AWS en quelques minutes et affiche instantanément les menaces sur le tableau de bord.
L'essentiel sur les audits de sécurité AWS
Les audits de sécurité sont essentiels pour les entreprises utilisant des infrastructures AWS. Maintenir la sécurité et la conformité du réseau via un audit permet d'éviter les violations de données, de prévenir les cyberattaques et de protéger des actifs précieux.
Un audit manuel à l'aide des outils AWS peut être réalisé pour garantir la sécurité. Cependant, un audit de l'ensemble des systèmes et processus AWS à l'aide de Prevasio est plus exhaustif et plus fiable. Il vous aide à identifier les menaces plus rapidement et simplifie la gestion de la sécurité de votre environnement cloud.
Rony Moshkovich
Rony Moshkovich, directeur produit chez AlgoSec, possède des décennies d'expérience pratique en recherche et en ingénierie dans le secteur de la sécurité informatique. Son parcours inclut une vaste expérience en gestion, axée sur la recherche et le développement de logiciels, ce qui lui confère une capacité unique à orienter les besoins métier et les services professionnels pour les solutions destinées aux entreprises, aux PME et aux particuliers.