





Prácticas recomendadas de seguridad en Microsoft Azure


Mejores prácticas de seguridad en Microsoft Azure: no se deje pillar desprevenido en la nube
Resumen ejecutivo
La nube ya no es una fantasía futurista. Es la columna vertebral de los negocios modernos y Microsoft Azure avanza con paso firme, impulsado por la IA, para intentar desbancar a AWS para 2026. Sin embargo, esta adopción vertiginosa conlleva una dura realidad: la seguridad no puede ser una ocurrencia tardía. Este artículo analiza en profundidad por qué las prácticas de seguridad sólidas son innegociables en Microsoft Azure y cómo herramientas como Microsoft Sentinel y Defender XDR pueden actuar como sus guardaespaldas digitales.
Introducción
Afrontémoslo: las organizaciones están migrando a la nube como polillas hacia una llama digital. ¿Por qué? Ahorro de costes, operaciones optimizadas y la capacidad de escalar a toda velocidad. Hablamos de cifras astronómicas: ¡se proyecta un gasto de 805 000 millones de dólares en servicios de nube pública en 2024! La nube no solo está cambiando las reglas del juego; la nube es el juego.
Y el terreno de juego está cambiando. AWS puede ser el líder indiscutible en este momento, pero Azure le pisa los talones gracias a su formidable músculo en IA. (A fecha de 2024, cuentan con cuotas de mercado del 31 %, 24 % y 11 %, respectivamente.) Forbes incluso pronostica que Azure tomará la delantera para 2026. Tiempos apasionantes, ¿verdad?
Un momento. Esta rápida adopción de la nube tiene un lado oscuro. Las amenazas de seguridad acechan en cada esquina y seguir las mejores prácticas es más crucial que nunca. Responsables de servicios en la nube, presten atención: deben comprender a fondo el modelo de responsabilidad compartida (Figura 1).
Piénselo de esta manera: usted y Microsoft Azure son socios en la prevención del delito. Ambos son responsables de mantener seguros sus activos digitales, pero deben saber quién se encarga de cada pieza del rompecabezas de seguridad. No asuma que la seguridad viene integrada; es un esfuerzo de equipo y usted debe cumplir con su parte.
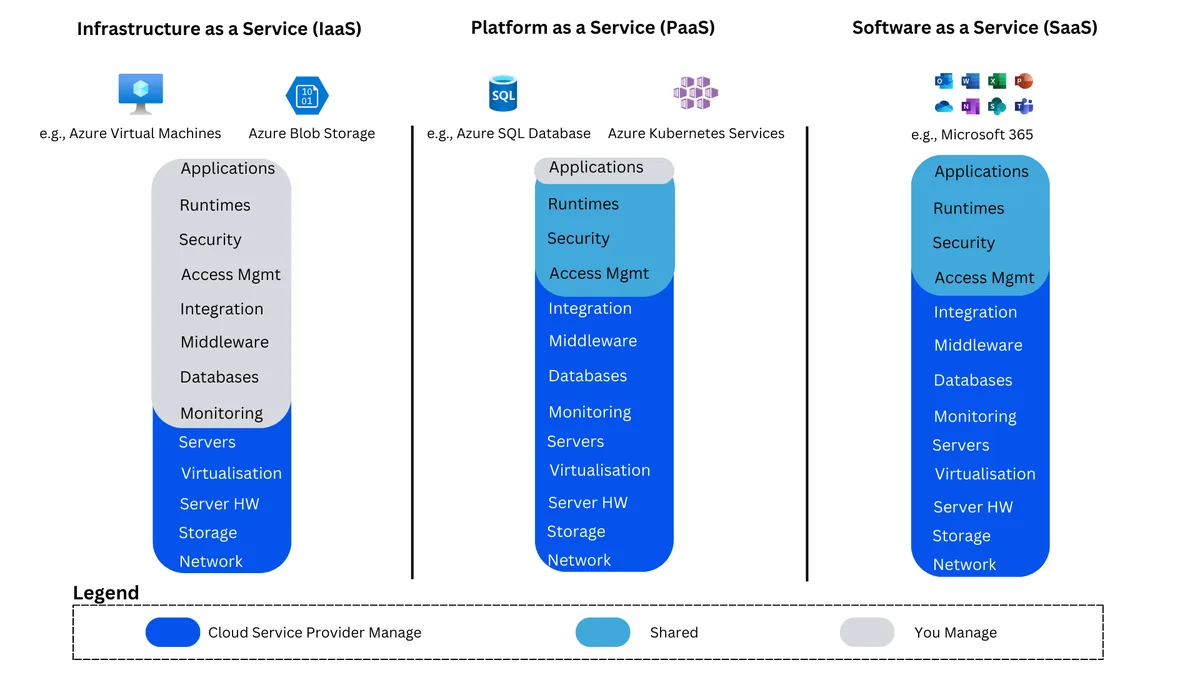
Figura 1: El modelo de responsabilidad compartida
Arquitectura de seguridad de Microsoft Azure: una fortaleza en la nube
Lo entendemos: el modelo de responsabilidad compartida puede parecer un laberinto a oscuras. Pero la clave es esta: tanto si trabaja con IaaS, PaaS o SaaS, Azure se encarga de proteger su infraestructura. Su red global de centros de datos es una auténtica fortaleza que cumple con los estándares más exigentes del sector, como ISO/IEC 27001:2022, HIPAA y NIST SP 800-53.
¡Pero recuerde su parte del trato! Microsoft Azure ofrece un arsenal impresionante de productos de seguridad para proteger sus cargas de trabajo, tanto en Microsoft Azure como fuera de él.
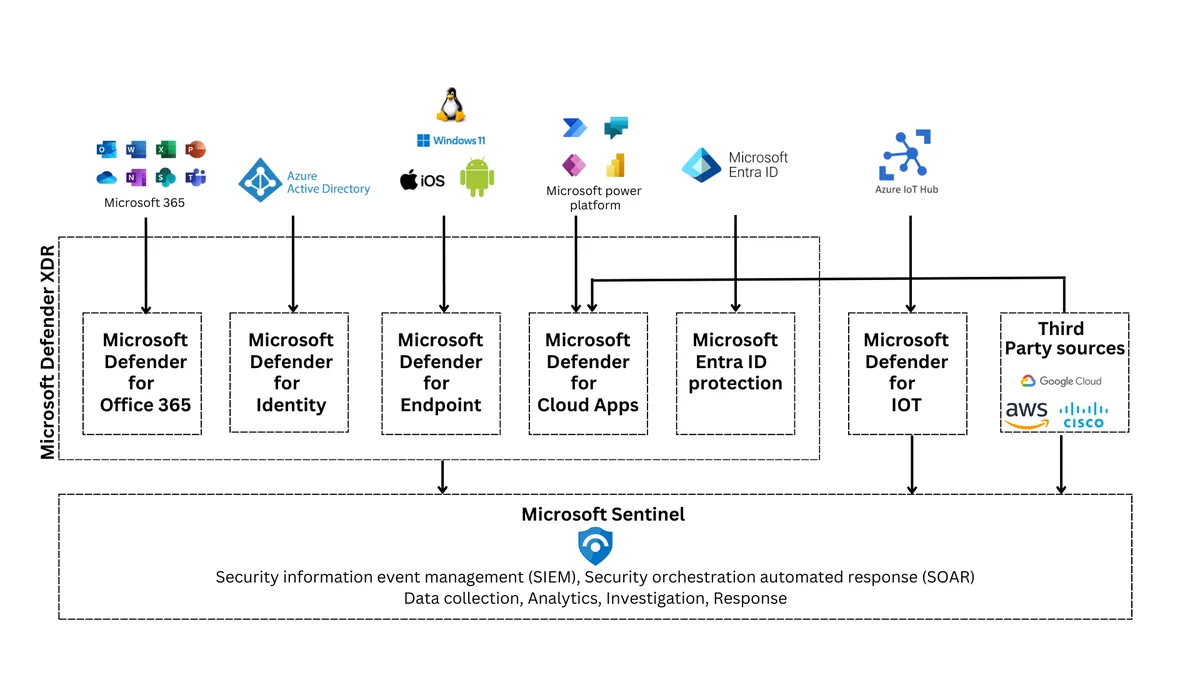
Figura 2: Arquitectura de seguridad de Microsoft Azure
Tomemos como ejemplo Microsoft Sentinel. Esta herramienta, una auténtica superheroína, detecta amenazas automáticamente, las investiga y las neutraliza antes de que puedan causar estragos. Es como tener un equipo de seguridad disponible las 24 horas del día, los 7 días de la semana, con sentidos sobrehumanos.
Y no se olvide de Microsoft Defender XDR. Esta completa suite de seguridad es como una navaja suiza digital que protege sus identidades, puntos finales, aplicaciones, correo electrónico y aplicaciones en la nube. Le cubre las espaldas, sin importar hacia dónde mire.
Con Sentinel y Defender XDR de su lado, estará bien equipado para afrontar los desafíos de seguridad que conlleva la adopción de la nube. ¡Pero no se confíe! Vamos a profundizar en algunas de las mejores prácticas de seguridad fundamentales que convertirán su entorno de Microsoft Azure en una fortaleza inexpugnable.
Mejores prácticas de seguridad fundamentales: proteja sus secretos
Protección de secretos: mejores prácticas con Microsoft Azure Key Vault
Todos tenemos secretos, ¿verdad? En el mundo digital, esos secretos son contraseñas, claves de API y claves de cifrado. No puede simplemente dejarlos expuestos para que cualquier ciberdelincuente los robe.
Ahí es donde entra en juego Azure Key Vault. Esta cámara acorazada actúa como una caja de seguridad digital para sus datos confidenciales. Utiliza módulos de seguridad de hardware (HSM) para mantener sus secretos a buen recaudo, incluso si alguien logra traspasar sus defensas. Grandes marcas como Victoria's Secret & Co, Evup y Sage confían en Key Vault para proteger su información más sensible.
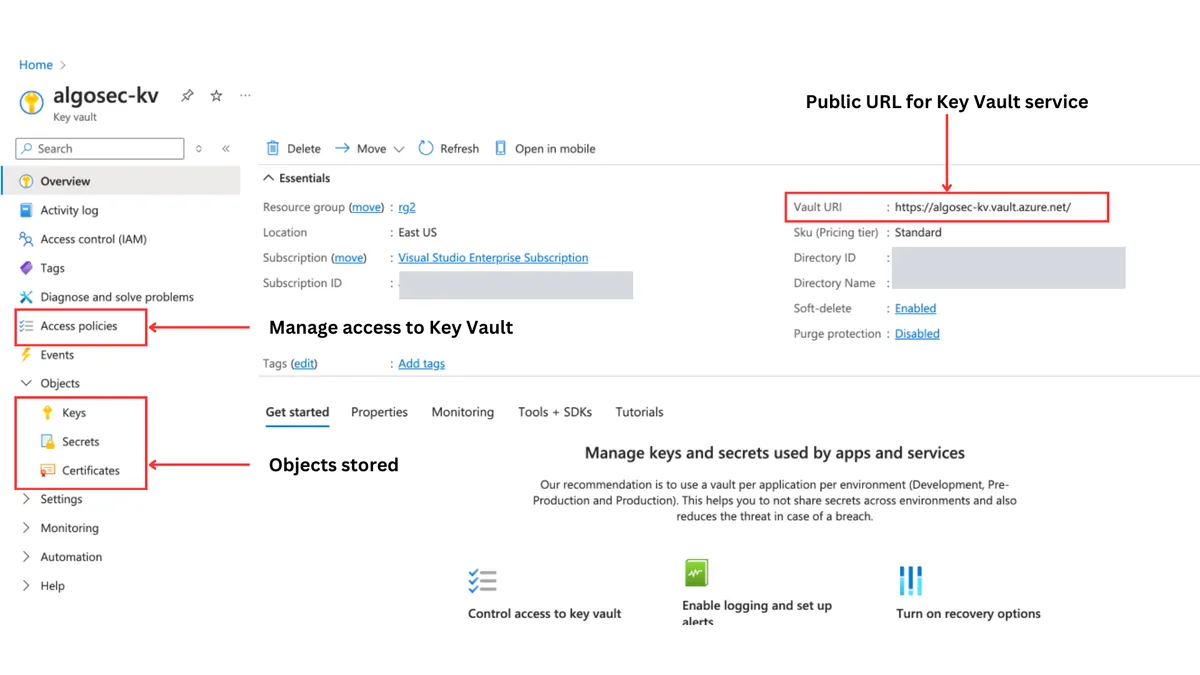
Figura 3: Un nuevo Key Vault llamado “algosec-kv”
Un consejo de experto: una vez guardados sus secretos en Key Vault, utilice una identidad administrada para acceder a ellos. De este modo, evitará tener que codificar credenciales directamente en su código, minimizando el riesgo de exposición.
var client = new SecretClient(new Uri("https://<your-unique-key-vault-name>.vault.azure.net/"), new DefaultAzureCredential(),options);
KeyVaultSecret secret = client.GetSecret("<mySecret>");
string secretValue = secret.Value;
Key Vault es una herramienta fantástica, pero no es una solución mágica. Descargue nuestra lista de verificación con mejores prácticas adicionales para mantener sus secretos a salvo:
Seguridad de bases de datos y datos: mucho más que simplemente cerrar la puerta con llave
Microsoft Azure ofrece una amplia variedad de soluciones de almacenamiento de datos, desde Microsoft Azure SQL Database hasta Microsoft Azure Blob Storage. Pero proteger sus datos no se trata solo de resguardarlos cuando están en reposo. También debe considerar los datos en uso y en tránsito.
Descargue nuestra lista de verificación para acceder al plan de acción completo:
Gestión de identidades: ¿quién es usted y qué hace aquí?
El cifrado es excelente, pero es solo la mitad de la batalla. Necesita saber quién accede a sus recursos y qué está haciendo. Ahí es donde entra en juego la gestión de acceso e identidad (IAM).
Piense en IAM como un portero digital que controla el acceso a los recursos de su red. Se trata de verificar identidades y otorgar el nivel de acceso adecuado: ni más, ni menos.
El acceso a la red de confianza cero (ZTNA) es su arma secreta en este aspecto. Es como tener un puesto de control de seguridad en cada rincón de su red, garantizando que solo los usuarios autorizados puedan acceder a sus recursos.
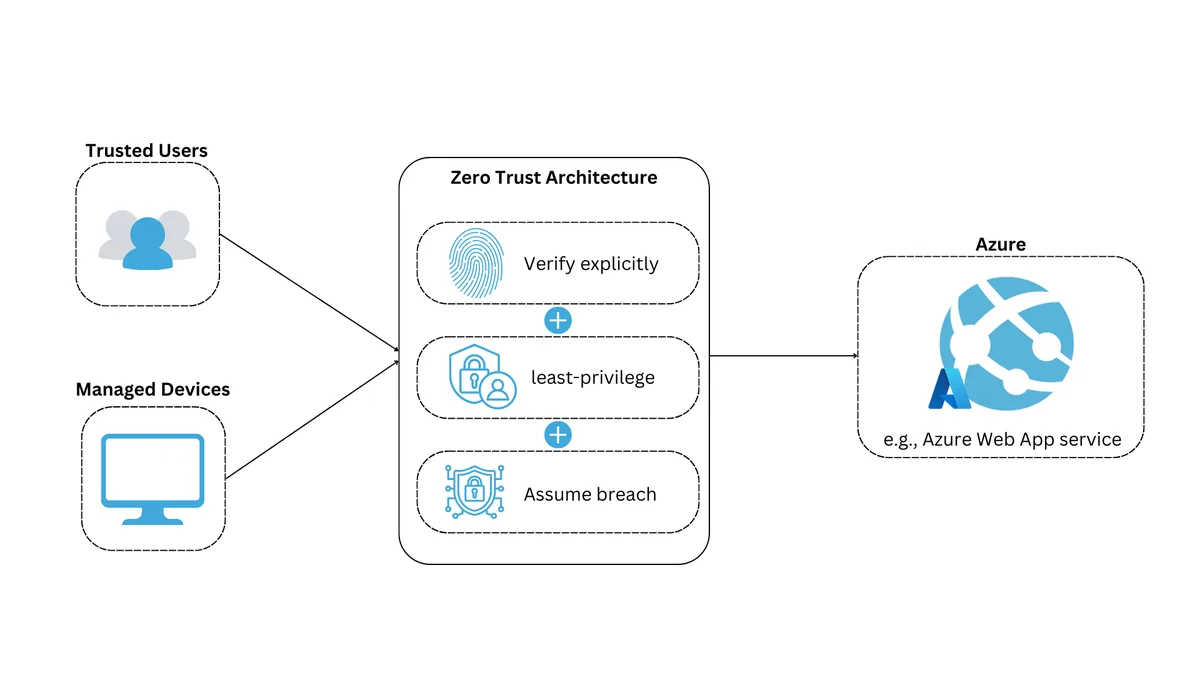
Figura 4: Arquitectura de seguridad de confianza cero
¿Recuerda la brecha de seguridad de Capital One? Un firewall mal configurado y unos permisos excesivamente amplios provocaron una fuga masiva de datos. ¡Que no le ocurra lo mismo! Siga la documentación de IAM de Azure para diseñar un sistema de gestión de identidades sólido y seguro.
Seguridad de red: construyendo un foso digital
La arquitectura de su red es la base de su postura de seguridad. ¡Elija con sabiduría! El modelo de hub-spoke es una opción popular en Microsoft Azure, ya que centraliza los servicios comunes en un hub seguro y aísla las cargas de trabajo en spokes separados.
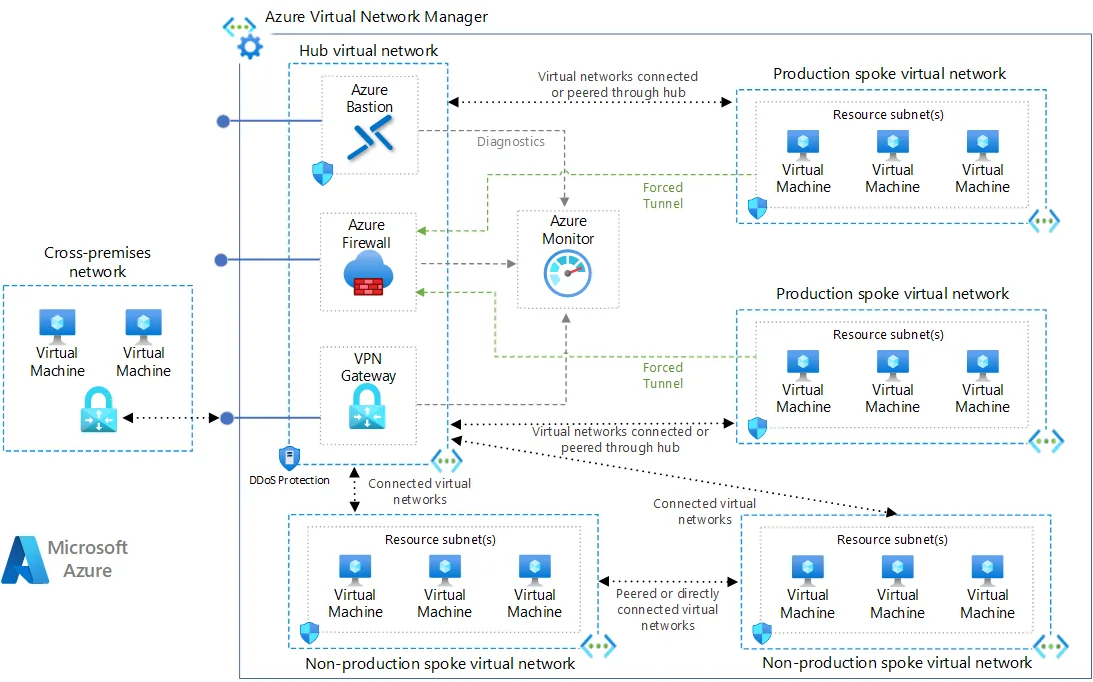
Figura 5: Arquitectura de red hub-and-spoke en Azure (Fuente: documentación de Azure)
Para ver una lista de comprobación de cómo el modelo hub-and-spoke puede reforzar su seguridad, descargue nuestra lista de verificación aquí.
Digital Realty, un gigante de la inversión inmobiliaria, recurre al modelo hub-and-spoke para proteger su portal global y sus API REST. Es una prueba clara del valor de esta arquitectura, tanto para la seguridad como para el rendimiento.
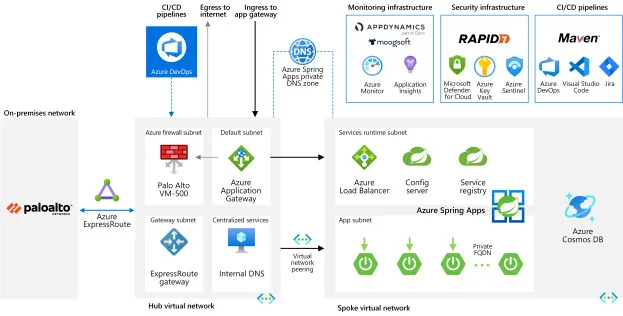
Figura 6: Uso de la arquitectura hub-and-spoke por parte de Digital Realty (Adaptado de Microsoft Customer Stories)
Seguridad operativa: manténgase alerta, manténgase seguro (continuación)
Cuando ocurre un incidente de seguridad, el tiempo de respuesta es fundamental. Piense en la seguridad operativa como su botiquín de primeros auxilios digital. Se trata de minimizar el error humano y automatizar procesos para acelerar la detección y respuesta ante amenazas.
Ya hemos hablado de MFA, la gestión de contraseñas y el dúo dinámico de Defender XDR y Sentinel. Descargue nuestra lista de verificación para obtener algunos elementos esenciales de seguridad operativa adicionales que puede añadir a su arsenal.
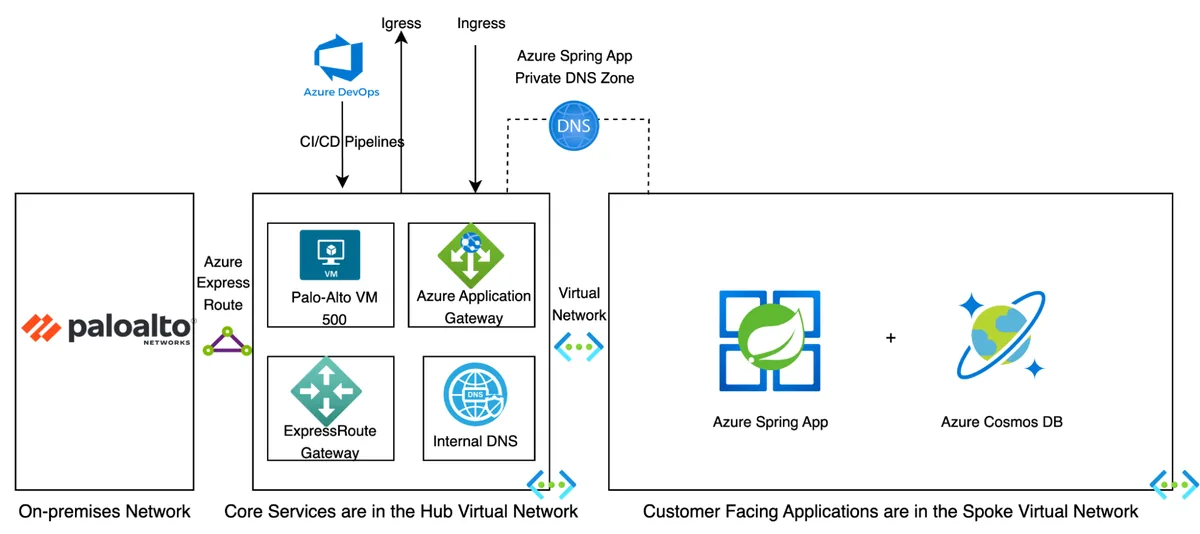
Figura 7: Automatización del flujo de trabajo de compilación e implementación (Fuente: documentación de Azure)
Considere estas mejores prácticas como barandillas que le guían hacia decisiones seguras. Pero recuerde, la flexibilidad es clave. Adapte estas prácticas a su entorno y arquitectura específicos.
Conclusión
A medida que la popularidad de Microsoft Azure se dispara, también lo hacen los riesgos. El modelo de responsabilidad compartida significa que usted no queda exento de responsabilidad en lo que respecta a la seguridad. Microsoft Azure proporciona herramientas potentes como Sentinel y Defender XDR, pero depende de usted utilizarlas sabiamente y seguir las mejores prácticas.
Proteja sus secretos como si fueran un tesoro enterrado, asegure sus datos con un cifrado de nivel Fort Knox, implemente una gestión de identidades que dejaría impresionado a cualquier agente de control fronterizo y construya una arquitectura de red que sea una fortaleza digital. Y no olvide la seguridad operativa: es el pegamento que mantiene todo unido.
Pero seamos realistas, gestionar políticas de seguridad en múltiples nubes puede ser una pesadilla. Ahí es donde entran en juego herramientas como AlgoSec CloudFlow. Proporcionan una visión clara de su panorama de seguridad, ayudándole a identificar vulnerabilidades y optimizar la gestión de políticas. Es como tener un centro de mando de seguridad para toda su infraestructura en la nube.
¿A qué espera? Solicite una demostración hoy mismo y descubra cómo AlgoSec puede ayudarle a crear un entorno de Azure tan seguro que desconcertará hasta al ciberdelincuente más obstinado.
Asher Benbenisty
Asher Benbenisty es el director de marketing de producto de AlgoSec. Asher es un profesional experimentado en marketing de producto con una trayectoria diversa en todos los aspectos del mix de marketing corporativo, gestión de productos y proyectos, además de contar con experiencia técnica. A Asher le apasiona llevar al mercado productos innovadores que resuelvan problemas empresariales reales. Cuando no está pensando en productos innovadores, a Asher le gusta correr al aire libre, especialmente junto al mar.