





Bonnes pratiques de sécurité Azure


Bonnes pratiques de sécurité Azure : ne vous laissez pas prendre au dépourvu dans le cloud
Résumé pour les décideurs
Le cloud n'est plus une fantaisie futuriste. Il constitue désormais l'épine dorsale des entreprises modernes, et Microsoft Azure progresse rapidement, porté par l'IA, pour potentiellement détrôner AWS d'ici 2026. Mais cette adoption effrénée s'accompagne d'une réalité brutale : la sécurité ne peut pas être une réflexion après coup. Cet article explore en profondeur pourquoi des pratiques de sécurité robustes sont indispensables dans Azure et comment des outils comme Microsoft Sentinel et Defender XDR peuvent agir comme vos gardes du corps numériques.
Introduction
Ne nous voilons pas la face : les organisations se ruent sur le cloud comme des papillons vers la lumière. Pourquoi ? Pour réduire les coûts, fluidifier les opérations et bénéficier d'une capacité de mise à l'échelle fulgurante. Les chiffres donnent le vertige : on prévoit 805 milliards de dollars dépensés dans les services de cloud public en 2024 ! Le cloud ne se contente plus de changer la donne ; il est la donne.
Et le paysage est en pleine mutation. Si AWS domine encore le marché, Azure le suit de très près grâce à ses avancées spectaculaires en matière d'IA. (En 2024, ils détiennent respectivement 31 %, 24 % et 11 % de parts de marché.) Forbes anticipe même une prise de pouvoir d'Azure d'ici 2026. Une perspective passionnante, n'est-ce pas ?
Un instant. Cette adoption rapide du cloud a un côté sombre. Les menaces de sécurité guettent à chaque tournant, et le respect des meilleures pratiques est plus crucial que jamais. Responsables de services cloud, soyez attentifs : vous devez impérativement assimiler le modèle de responsabilité partagée (Figure 1).
Voyez les choses ainsi : vous et Azure êtes partenaires dans la prévention des risques. Vous êtes tous deux responsables de la protection de vos actifs numériques, mais vous devez savoir qui détient quelle pièce du puzzle de la sécurité. Ne partez pas du principe que la sécurité est intégrée par défaut ; c'est un effort d'équipe et vous devez apporter votre contribution.
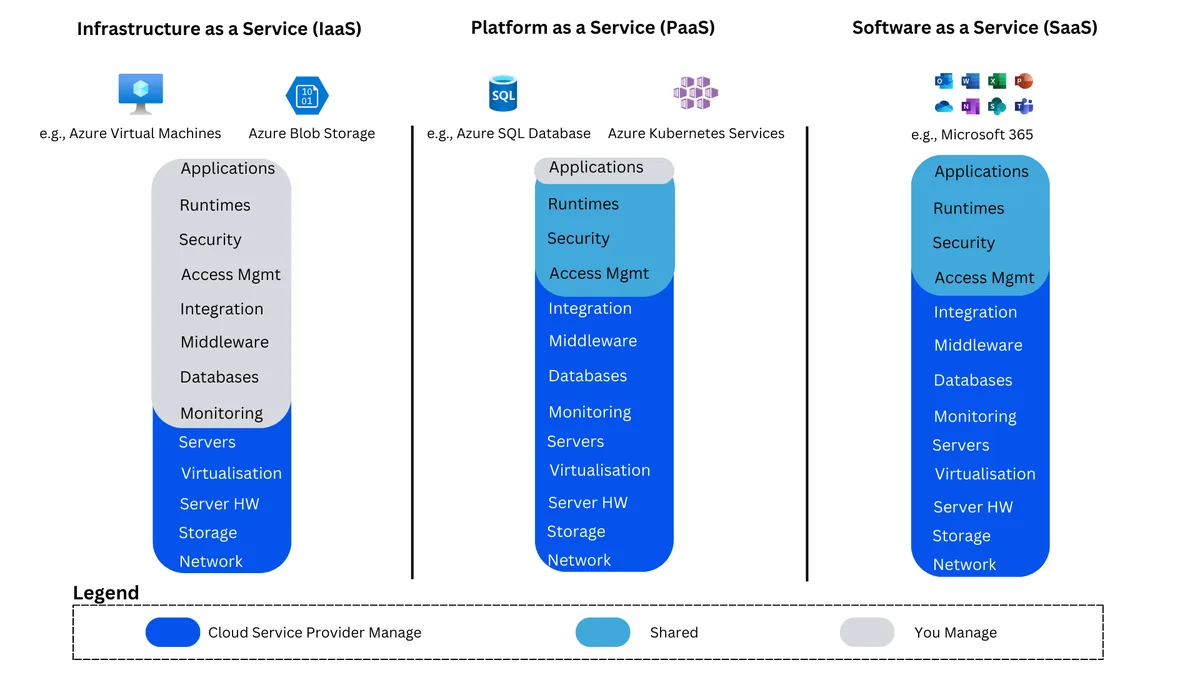
Figure 1 : Le modèle de responsabilité partagée
Architecture de sécurité Azure : une forteresse dans le cloud
C'est vrai, appréhender le modèle de responsabilité partagée peut parfois ressembler à un parcours du combattant les yeux bandés. Mais retenez bien ceci : que vous optiez pour l'IaaS, le PaaS ou le SaaS, Azure gère parfaitement votre infrastructure. Son réseau mondial de centres de données est une véritable forteresse, conforme aux normes les plus strictes du secteur telles qu'ISO/IEC 27001:2022, HIPAA et NIST SP 800-53.
Mais n'oubliez pas votre part du contrat ! Azure fournit un arsenal impressionnant de produits de sécurité pour protéger vos charges de travail, dans Azure et au-delà.
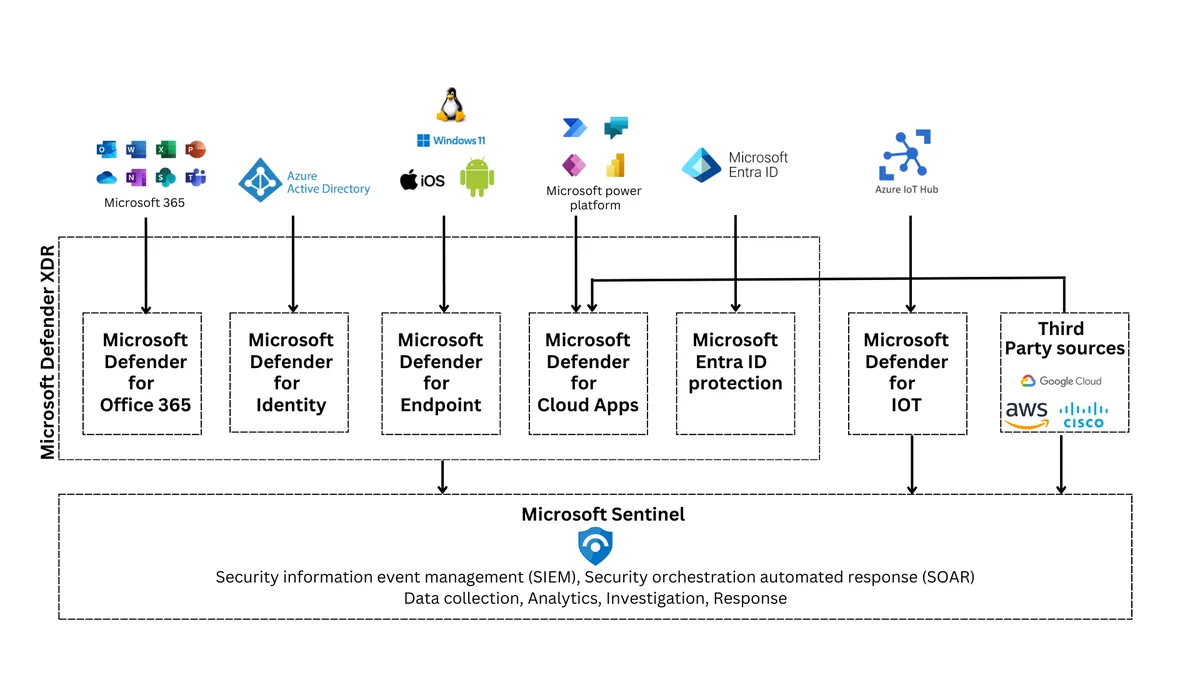
Figure 2 : Architecture de sécurité d'Azure
Prenez Microsoft Sentinel, par exemple. Ce super-outil détecte automatiquement les menaces, les analyse et les neutralise avant qu'elles ne puissent causer des dégâts. C'est comme disposer d'une équipe de sécurité disponible 24h/24 et 7j/7 dotée de capacités surhumaines.
Et n'oublions pas Microsoft Defender XDR. Cette suite de sécurité complète agit comme un couteau suisse numérique, protégeant vos identités, terminaux, applications, e-mails et applications cloud. Elle vous couvre, où que vous soyez.
Avec Sentinel et Defender XDR à vos côtés, vous êtes bien équipés pour relever les défis de sécurité liés à l'adoption du cloud. Mais ne vous reposez pas sur vos lauriers ! Examinons quelques bonnes pratiques de sécurité fondamentales qui feront de votre environnement Azure une forteresse impénétrable.
Bonnes pratiques de sécurité fondamentales : verrouillez vos secrets
Protection des secrets : bonnes pratiques avec Azure Key Vault
Nous avons tous des secrets, n'est-ce pas ? Dans le monde numérique, ces secrets sont des éléments tels que les mots de passe, les clés API et les clés de chiffrement. Vous ne pouvez pas simplement les laisser traîner à la portée de n'importe quel cybercriminel.
C'est précisément là qu'intervient Azure Key Vault. Ce coffre-fort hautement sécurisé fait office de véritable chambre forte numérique pour vos données sensibles. Il s'appuie sur des modules de sécurité matériels (HSM) pour verrouiller efficacement vos secrets, même en cas de brèche dans vos défenses. De grands noms comme Victoria's Secret & Co, Evup et Sage font confiance à Key Vault pour protéger leurs informations confidentielles.
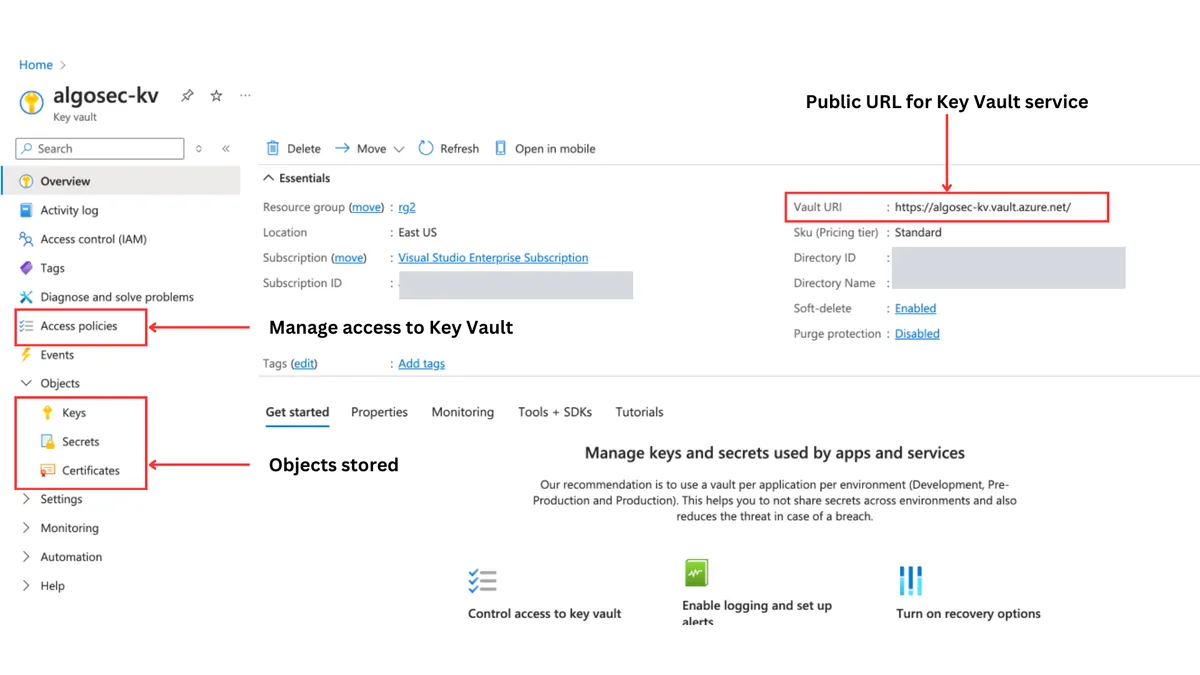
Figure 3 : Un nouveau Key Vault nommé « algosec-kv »
Conseil d'expert : une fois vos secrets stockés dans Key Vault, utilisez une identité managée pour y accéder. Cela vous évitera d'intégrer des identifiants en dur dans votre code et réduira considérablement les risques d'exposition.
var client = new SecretClient(new Uri("https://<your-unique-key-vault-name>.vault.azure.net/"), new DefaultAzureCredential(),options);
KeyVaultSecret secret = client.GetSecret("<mySecret>");
string secretValue = secret.Value;
Key Vault est un outil fantastique, mais ce n'est pas une solution miracle. Téléchargez notre liste de contrôle des meilleures pratiques supplémentaires pour assurer la sécurité de vos secrets :
Sécurité des bases de données et des données : bien plus qu'un simple verrouillage
Microsoft Azure propose une vaste gamme de solutions de stockage de données, d'Azure SQL Database à Azure Blob Storage. Mais sécuriser vos données ne se limite pas à les protéger lorsqu'elles sont au repos. Vous devez également penser aux données en cours d'utilisation et en transit.
Téléchargez notre checklist pour obtenir un plan d'action complet :
Gestion des identités : qui êtes-vous et que faites-vous ici ?
Le chiffrement est excellent, mais ce n'est qu'une partie du travail. Vous devez savoir qui accède à vos ressources et ce qu'ils en font. C'est là qu'intervient la gestion des accès et des identités (IAM).
Considérez l'IAM comme un videur numérique contrôlant l'accès à vos ressources réseau. Il s'agit de vérifier les identités et d'accorder le juste niveau d'accès, ni plus, ni moins.
L'accès réseau Zero Trust (ZTNA) est votre arme secrète ici. C'est comme avoir un point de contrôle de sécurité à chaque recoin de votre réseau, garantissant que seuls les utilisateurs autorisés peuvent accéder à vos ressources.
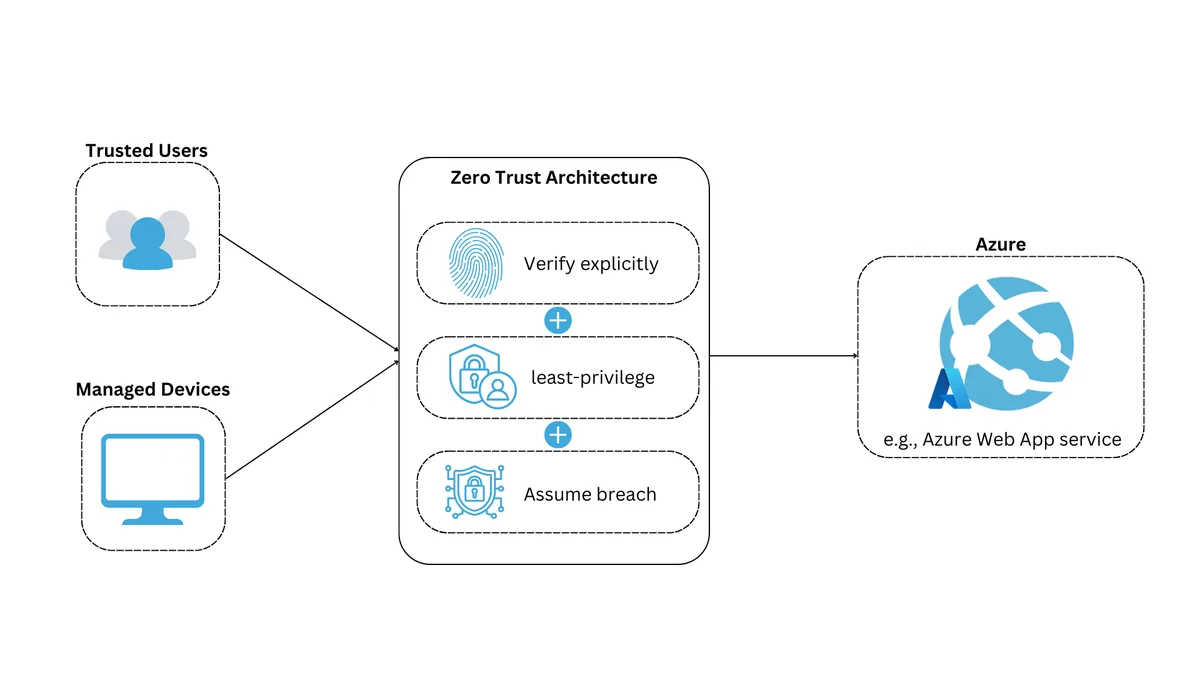
Figure 4 : Architecture de sécurité Zero Trust
Vous vous souvenez de la cyberattaque subie par Capital One ? Un pare-feu mal configuré et des autorisations trop permissives avaient conduit à une fuite de données massive. Ne commettez pas la même erreur ! Consultez la documentation IAM d'Azure pour bâtir un système de gestion des identités robuste et sécurisé.
Sécurité réseau : construire des douves numériques
Votre architecture réseau est le fondement de votre posture de sécurité. Choisissez judicieusement ! Le modèle « hub-and-spoke » est un choix populaire dans Azure, centralisant les services communs dans un hub sécurisé et isolant les charges de travail dans des spokes distincts.
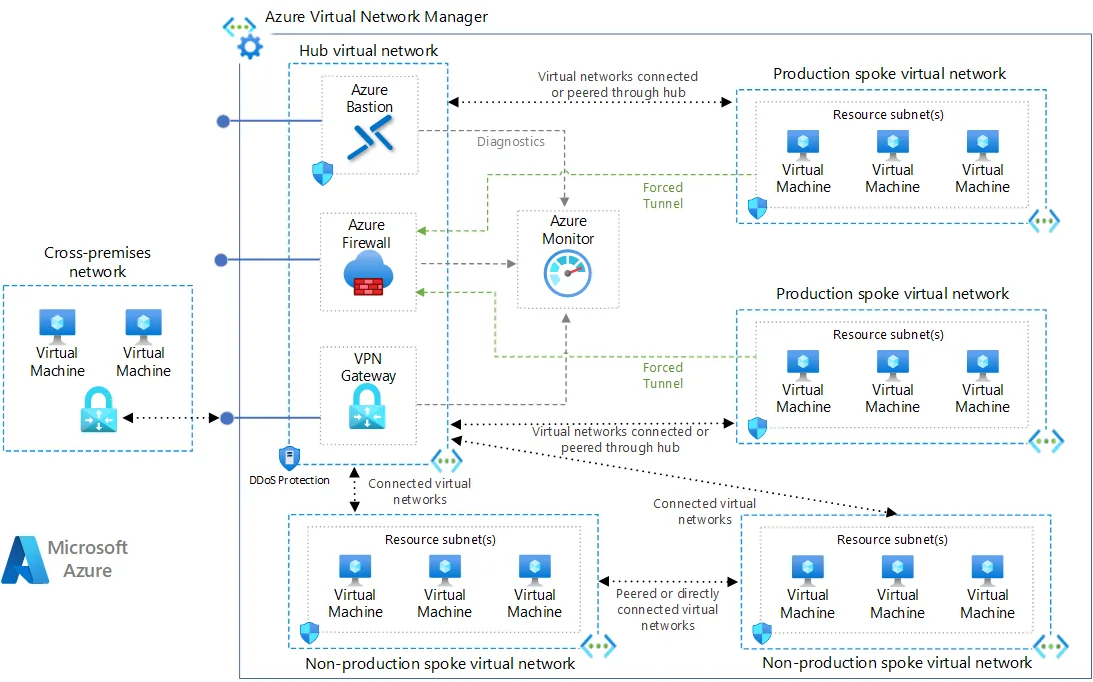
Figure 5 : Architecture réseau hub-and-spoke dans Azure (Source : documentation Azure)
Pour découvrir en détail comment le modèle hub-and-spoke renforce votre sécurité, téléchargez notre checklist ici.
Digital Realty, géant de l'investissement immobilier, s'appuie sur le modèle hub-and-spoke pour sécuriser son portail mondial et ses API REST. C'est la preuve éclatante de l'efficacité de cette architecture, tant sur le plan de la sécurité que des performances.
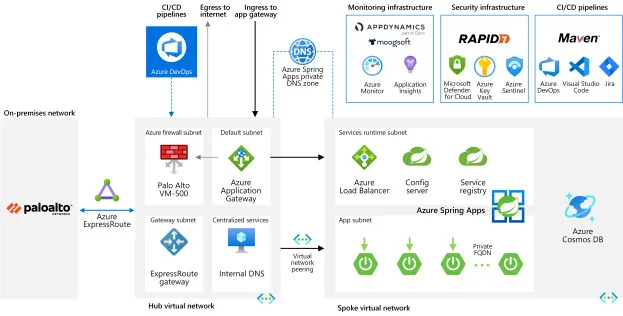
Figure 6 : Utilisation de l'architecture hub-and-spoke par Digital Realty (D'après Témoignages de clients Microsoft)
Sécurité opérationnelle : restez vigilant, restez sécurisé (suite)
Lorsqu'un incident de sécurité survient, votre temps de réponse est critique. Considérez la sécurité opérationnelle comme votre trousse de premiers secours numérique. Il s'agit de minimiser l'erreur humaine et d'automatiser les processus pour accélérer la détection et la réponse aux menaces.
Nous avons déjà abordé l'authentification multifacteur (MFA), la gestion des mots de passe et le duo dynamique composé de Defender XDR et Sentinel. Téléchargez notre liste de contrôle pour découvrir d'autres éléments essentiels de sécurité opérationnelle à ajouter à votre arsenal.
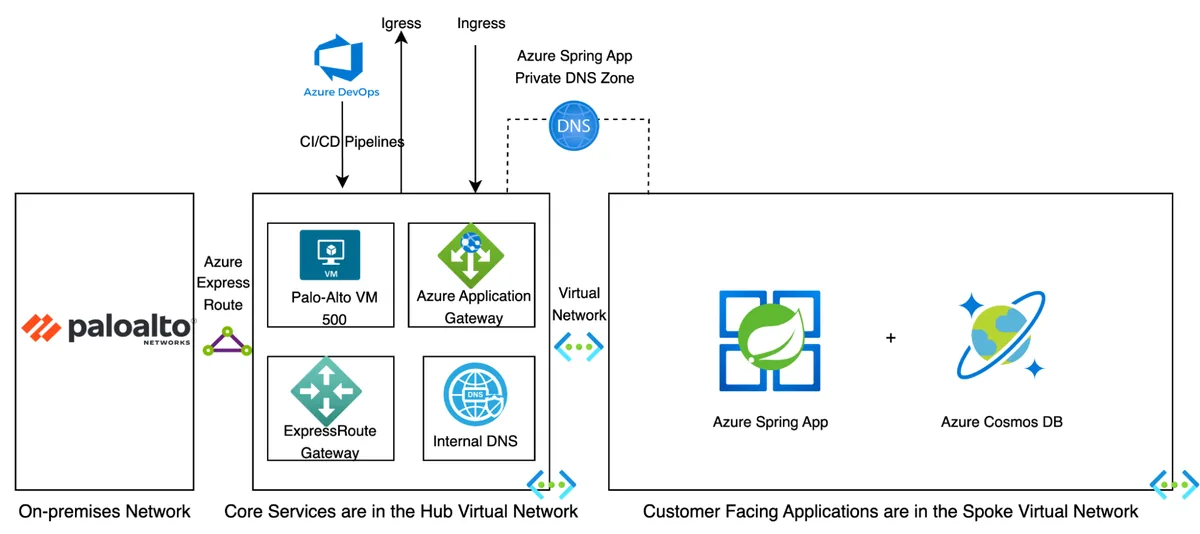
Figure 7 : Automatisation du workflow de génération et de déploiement (Source : documentation Azure)
Considérez ces bonnes pratiques comme des garde-fous vous guidant vers des décisions sécurisées. Mais n'oubliez pas que la flexibilité est essentielle. Adaptez ces pratiques à votre environnement et à votre architecture spécifiques.
Conclusion
À mesure que la popularité d'Azure monte en flèche, les enjeux augmentent également. Le modèle de responsabilité partagée signifie que vous n'êtes pas déchargé de vos obligations en matière de sécurité. Azure fournit des outils puissants comme Sentinel et Defender XDR, mais c'est à vous de les utiliser judicieusement et de suivre les meilleures pratiques.
Protégez vos secrets comme s'il s'agissait d'un trésor enfoui, sécurisez vos données avec un chiffrement de niveau Fort Knox, mettez en œuvre une gestion des identités qui ferait la fierté d'un garde-frontière et construisez une architecture réseau qui soit une véritable forteresse numérique. Et n'oubliez pas la sécurité opérationnelle : c'est le ciment qui maintient le tout ensemble.
Mais soyons réalistes, gérer les politiques de sécurité sur plusieurs clouds peut être un cauchemar. C'est là qu'interviennent des outils comme AlgoSec CloudFlow. Ils offrent une vision claire de votre paysage de sécurité, vous aidant à identifier les vulnérabilités et à rationaliser la gestion des politiques. C'est comme avoir un centre de commandement de sécurité pour toute votre infrastructure cloud.
Alors, qu'attendez-vous ? Demandez une démo dès aujourd'hui et laissez AlgoSec vous aider à bâtir un environnement Azure si impénétrable qu'il déconcertera les cybercriminels les plus chevronnés.
Asher Benbenisty
Asher Benbenisty est directeur du marketing produit chez AlgoSec. Professionnel expérimenté du marketing produit, il possède une solide expertise technique et une expérience diversifiée couvrant tous les aspects du mix marketing en entreprise, ainsi que la gestion de produits et de projets. Asher a à cœur de lancer sur le marché des produits innovants qui répondent à de véritables enjeux métier. Lorsqu'il ne réfléchit pas à des innovations, il aime pratiquer la course à pied en extérieur, particulièrement en bord de mer.